


Pour les entreprises de l’aéronautique, du spatial et de la défense, la cybersécurité est devenue un enjeu de compétitivité, de confiance et d’accès aux marchés. Les donneurs d’ordre renforcent progressivement leurs exigences vis-à-vis de leurs fournisseurs et sous-traitants, tandis que les PME et ETI doivent démontrer de manière de plus en plus structurée leur niveau de maturité cyber.
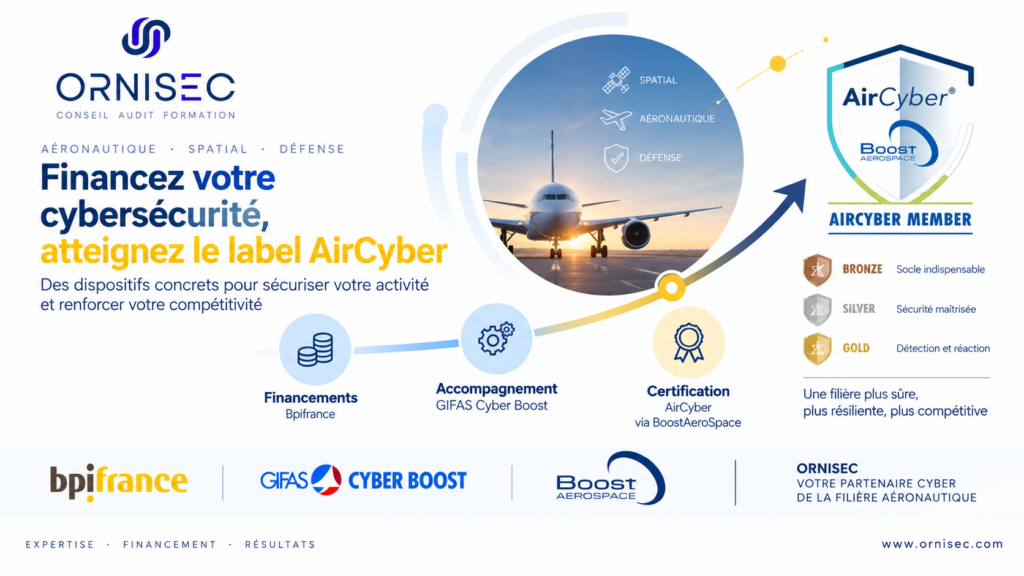
Le label AirCyber, opéré par BoostAeroSpace, apporte une réponse concrète à cet enjeu. Il permet aux entreprises de la filière aéronautique, spatiale et défense d’évaluer leur niveau de protection, de structurer leur progression et de valoriser leur maturité cybersécurité au travers de trois niveaux : Bronze, Silver et Gold.
La bonne nouvelle est qu’une entreprise ne doit pas nécessairement financer seule l’intégralité de cette démarche.
Plusieurs dispositifs peuvent être mobilisés à différentes étapes du projet, notamment les programmes opérés par Bpifrance ainsi que GIFAS Cyber Boost. Il devient ainsi possible de construire un véritable parcours de financement de la cybersécurité, depuis l’audit initial jusqu’à l’obtention ou l’amélioration du label AirCyber.
ORNISEC accompagne les entreprises de la filière dans cette démarche avec une approche en trois phases :
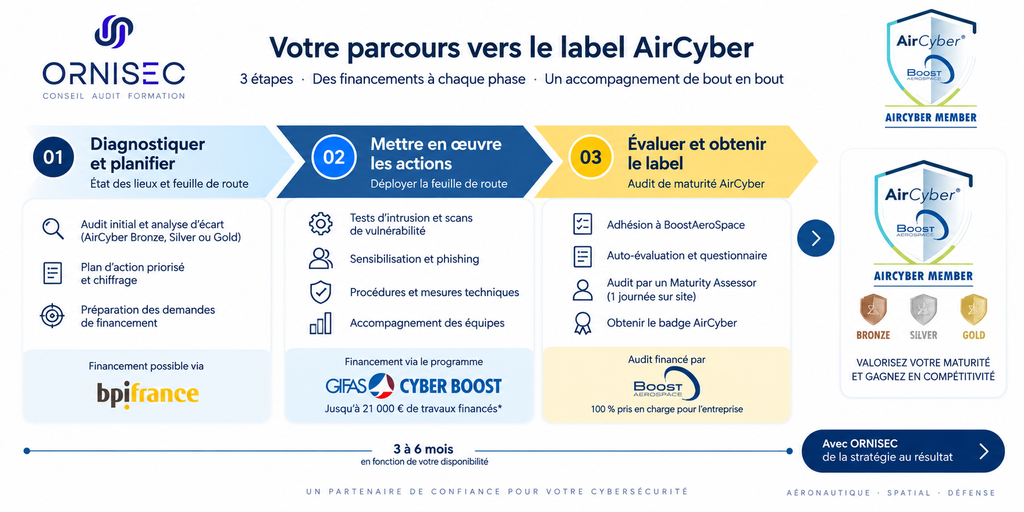
- Phase 1 : réaliser un audit cybersécurité initial et construire la feuille de route à travers un financement BPI ;
- Phase 2 : financer et mettre en œuvre les actions nécessaires avec notamment le programme de financement de GIFAS Cyber Boost ;
- Phase 3 : réaliser l’évaluation de maturité et obtenir le badge AirCyber avec le financement intégrale de l’audit par Boostaérospace.
Selon la situation de l’entreprise, ce parcours peut permettre d’obtenir un premier niveau AirCyber Bronze ou de progresser vers un niveau supérieur, par exemple de Bronze vers Silver ou de Silver vers Gold.
L’objectif est simple : transformer les différents dispositifs existants en un parcours cyber cohérent, financé autant que possible et piloté de bout en bout.

Qu’est-ce que le label AirCyber ?
AirCyber est un référentiel de maturité cybersécurité destiné à la filière aéronautique, spatiale et défense.
Il est opéré par BoostAeroSpace et permet aux entreprises d’évaluer leur niveau de protection et d’organiser leur progression autour d’un cadre commun reconnu par la filière.
Le parcours AirCyber repose sur trois niveaux progressifs :
- AirCyber Bronze : mise en place d’un socle de cybersécurité comprenant notamment les mesures essentielles d’hygiène cyber, les protections indispensables, les responsabilités et les procédures de base ;
- AirCyber Silver : renforcement de la maîtrise de la sécurité, notamment autour des données sensibles, de l’analyse des risques et de la résilience ;
- AirCyber Gold : niveau de maturité supérieur intégrant notamment des capacités renforcées de détection, de réaction, de gestion de crise, de continuité et de gouvernance.
L’intérêt d’AirCyber est de ne pas considérer la cybersécurité comme une succession d’actions isolées. Le dispositif permet au contraire d’inscrire l’entreprise dans une trajectoire de progression : évaluer son niveau, identifier les écarts, définir les priorités, mettre en œuvre les mesures puis démontrer les progrès réalisés.
Une entreprise déjà AirCyber Bronze peut donc utiliser cette logique pour préparer son passage vers Silver. De la même manière, une entreprise Silver peut structurer une trajectoire vers Gold.
Pourquoi les entreprises aéronautiques, spatiales et de défense doivent-elles structurer leur maturité cyber ?
La cybersécurité de la supply chain constitue désormais un sujet majeur pour l’ensemble de la filière.
Une PME ou une ETI peut traiter des données techniques sensibles, accéder au système d’information d’un donneur d’ordre, participer à la conception ou à la fabrication d’équipements critiques ou intervenir au sein d’une chaîne industrielle beaucoup plus large.
Dans ce contexte, la maturité cyber devient progressivement un élément permettant de démontrer la capacité d’une entreprise à protéger ses activités et les informations qui lui sont confiées.
Mais le principal frein reste souvent le même : comment passer de l’intention à un véritable programme de cybersécurité ?
Faut-il commencer par un audit cybersécurité ? Quelles actions sont réellement prioritaires ? Quel niveau AirCyber viser ? Quel budget prévoir ? Comment financer les tests d’intrusion, les scans de vulnérabilités, la sensibilisation ou la formalisation des procédures ? Comment préparer l’évaluation finale ?
Pour répondre à ces questions, ORNISEC propose de structurer le projet autour de trois phases successives.
Phase 1 – Réaliser l’audit initial et définir la trajectoire AirCyber avec un financement BPI
Avant d’investir dans des solutions ou de lancer une multitude de projets cyber, il est nécessaire de savoir précisément d’où l’on part.
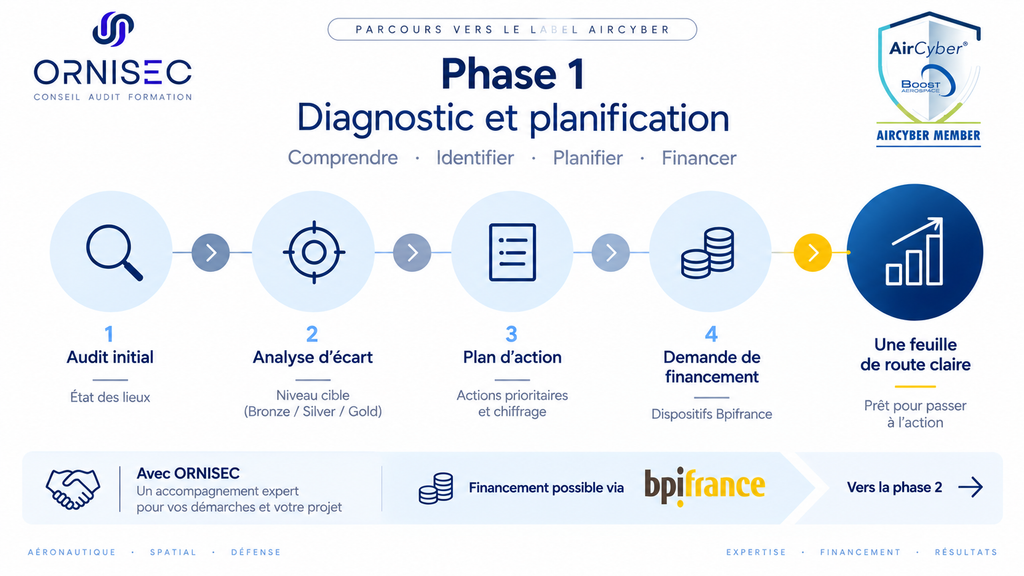
La première phase consiste donc à réaliser un état des lieux de la maturité cybersécurité de l’entreprise.
L’objectif n’est pas uniquement de produire un rapport d’audit. Il s’agit de déterminer concrètement le niveau de sécurité actuel, le niveau AirCyber cible et les actions nécessaires pour passer de l’un à l’autre.
Déterminer le niveau AirCyber à atteindre
Le diagnostic doit être adapté à la situation de l’entreprise.
Pour une entreprise qui ne dispose pas encore d’un badge AirCyber, l’objectif peut être de mesurer les écarts par rapport aux exigences permettant d’atteindre un premier niveau, notamment AirCyber Bronze.
Pour une entreprise déjà labellisée Bronze, l’analyse peut être orientée vers le niveau Silver afin d’identifier précisément les mesures complémentaires à mettre en œuvre.
La même logique peut être appliquée pour une entreprise souhaitant progresser de Silver vers Gold.
L’audit initial permet donc de répondre à une question essentielle :
« Que manque-t-il concrètement à mon entreprise pour atteindre le niveau AirCyber que je souhaite obtenir ? »
Construire une véritable feuille de route cybersécurité
À l’issue de l’état des lieux, les écarts identifiés sont transformés en plan d’action.
Cette feuille de route permet notamment de :
- identifier les exigences déjà satisfaites ;
- identifier les écarts par rapport au niveau AirCyber cible ;
- hiérarchiser les actions selon leur niveau de priorité ;
- distinguer les actions organisationnelles et techniques ;
- identifier les éventuels tests ou contrôles complémentaires ;
- déterminer les procédures et documents à produire ;
- identifier les mesures de sécurité à déployer ;
- estimer les ressources internes nécessaires ;
- estimer les prestations externes nécessaires ;
- chiffrer l’effort et le budget nécessaires ;
- construire un calendrier réaliste pour atteindre le niveau AirCyber souhaité.
L’entreprise dispose ainsi d’une vision claire de son projet avant de commencer à investir.
Mobiliser les dispositifs Bpifrance pour financer le diagnostic
Selon le profil de l’entreprise et son secteur, des dispositifs opérés par Bpifrance peuvent contribuer au financement d’un diagnostic cybersécurité.
Pour les entreprises du secteur de la défense, il existe notamment un dispositif de Diag Cybersécurité Défense destiné à évaluer et renforcer la sécurité des systèmes d’information. D’autres dispositifs peuvent être mobilisables selon le profil, la taille, le secteur et l’éligibilité de l’entreprise.
L’objectif est d’utiliser cette première étape financée pour réaliser l’état des lieux, structurer le plan d’action et préparer la trajectoire de progression cyber de l’entreprise.
ORNISEC peut accompagner l’entreprise dans cette phase en tant qu’acteur référencé sur les dispositifs concernés afin de :
- Sélectionner le programme d’aide adapté
- Faire la demande d’aide avec le client
- Réaliser le diagnostic pour le compte du client avec prise en charge partielle de BPI
L’accompagnement ORNISEC pendant la phase 1
L’objectif d’ORNISEC est d’éviter au client de devoir comprendre seul l’ensemble des mécanismes administratifs, techniques et financiers.
Selon le dispositif mobilisable et l’éligibilité de l’entreprise, ORNISEC peut notamment :
- étudier le dispositif de financement adapté ;
- vérifier avec l’entreprise son éligibilité ;
- accompagner la préparation de la demande ;
- aider à constituer les éléments nécessaires au dossier ;
- réaliser le diagnostic lorsqu’ORNISEC est référencé sur le dispositif concerné ;
- réaliser l’étude d’écart par rapport au niveau AirCyber cible ;
- construire le plan d’action ;
- estimer les charges et investissements nécessaires ;
- préparer la deuxième phase du projet.
À la fin de cette première étape, l’entreprise ne dispose donc pas seulement d’un audit cybersécurité : elle dispose d’une trajectoire opérationnelle vers AirCyber.
Phase 2 – Financer et mettre en œuvre le plan d’action avec un financement GIFAS Cyber Boost
Une fois le diagnostic réalisé, une deuxième difficulté apparaît : il faut mettre en œuvre les actions identifiées.
C’est précisément à cette étape que le programme GIFAS Cyber Boost prend tout son sens.
Lancé par le GIFAS, le programme vise à accompagner les PME et ETI de la supply chain aéronautique, spatiale et défense dans leur montée en maturité cyber.
Il permet de passer du diagnostic à l’action en associant accompagnement, sensibilisation, tests de sécurité et progression dans AirCyber.
Qu’est-ce que GIFAS Cyber Boost ?
GIFAS Cyber Boost est un programme destiné à accélérer la montée en maturité cybersécurité des entreprises de la filière.
Le dispositif prévoit l’accompagnement de jusqu’à 200 entreprises, dont des entreprises adhérentes du GIFAS ainsi que des entreprises appartenant à certains pôles et clusters de la filière.
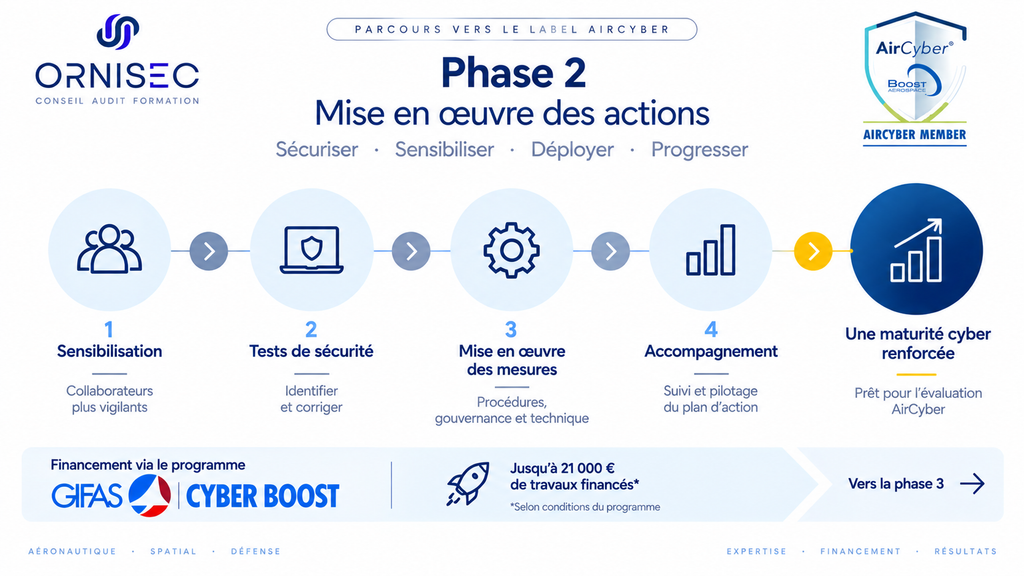
Le parcours représente un investissement moyen annoncé de 21 000 euros par entreprise et peut faire l’objet d’une prise en charge pouvant aller jusqu’à 100 %, sous réserve des conditions et de l’éligibilité applicables au programme.
Il ne s’agit donc pas uniquement d’un financement théorique : Cyber Boost est conçu comme un parcours opérationnel de cybersécurité.
Quelles actions cyber peuvent être réalisées dans Cyber Boost ?
Le programme couvre plusieurs dimensions permettant de faire progresser concrètement la maturité cyber de l’entreprise.
Selon le parcours défini, les travaux peuvent notamment porter sur :
- la sensibilisation des collaborateurs à la cybersécurité ;
- la formation et la sensibilisation au facteur humain ;
- la réalisation de tests de vulnérabilité ;
- la réalisation de simulations de phishing ;
- l’évaluation AirCyber ;
- la construction ou l’ajustement d’une feuille de route ;
- l’accompagnement par des consultants cyber ;
- la préparation des mesures nécessaires à la progression AirCyber.
Dans le cadre de l’accompagnement global d’ORNISEC, ces actions peuvent être articulées avec d’autres travaux nécessaires à la feuille de route de sécurité : procédures SSI, gouvernance, mesures techniques, gestion des risques ou préparation de la documentation nécessaire à la maturité cyber.
L’enjeu est de ne pas réaliser un pentest, une campagne de phishing ou une procédure de manière isolée. Chaque action doit contribuer à la progression vers le niveau AirCyber visé.
Transformer le diagnostic en actions concrètes
La phase 1 a permis de déterminer les écarts.
La phase 2 consiste à les corriger.
Par exemple, si l’analyse initiale montre que l’entreprise doit améliorer la sécurité de son exposition Internet, renforcer les compétences de ses collaborateurs, formaliser certaines procédures et améliorer la gestion des vulnérabilités, la feuille de route pourra prévoir plusieurs chantiers coordonnés.
ORNISEC pilote alors les actions nécessaires en fonction des priorités définies.
L’objectif est qu’à la fin de cette phase, l’entreprise ne soit plus simplement « en démarche de conformité », mais réellement prête à démontrer le niveau de maturité attendu.
L’accompagnement ORNISEC dans GIFAS Cyber Boost
ORNISEC est référencé comme accompagnateur sur le programme Cyber Boost.
Cela permet de proposer aux entreprises un parcours cohérent entre la demande de financement et la réalisation technique des actions.
ORNISEC peut ainsi accompagner le client pour :
- comprendre le programme GIFAS Cyber Boost ;
- vérifier son adéquation avec le projet ;
- préparer les informations nécessaires à la candidature ;
- accompagner la constitution du dossier ;
- définir les actions cyber prioritaires ;
- articuler ces actions avec la feuille de route AirCyber ;
- réaliser les prestations relevant de son périmètre ;
- suivre l’avancement du programme ;
- préparer la progression vers le niveau AirCyber attendu.
Cette continuité est particulièrement importante : le prestataire qui accompagne la mise en œuvre connaît déjà les écarts, les objectifs et la trajectoire globale du client.
Phase 3 – Réaliser l’évaluation et obtenir le label AirCyber avec un financement Boostaérospace
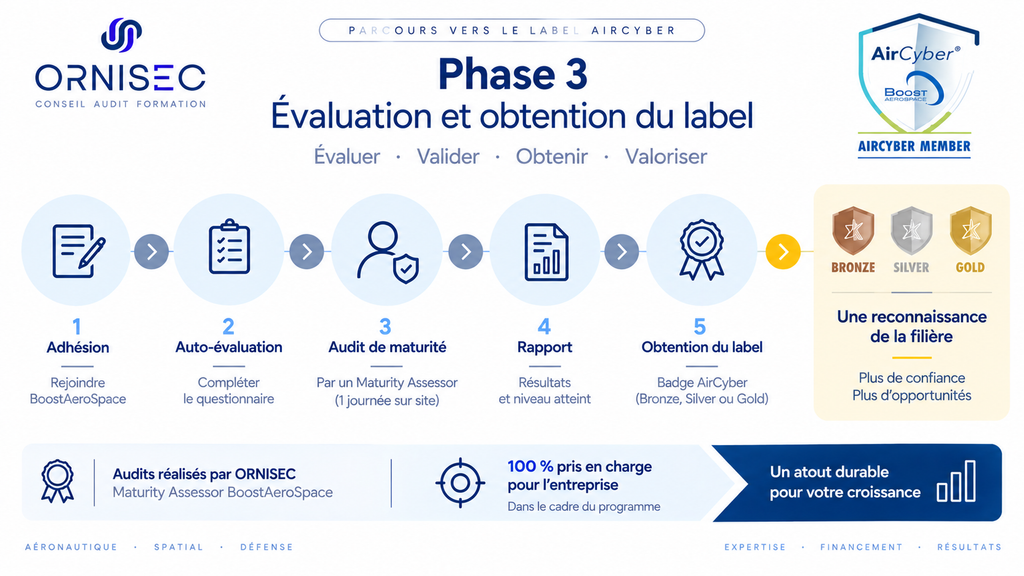
Lorsque les principales mesures ont été mises en œuvre, l’entreprise peut entrer dans la dernière étape : l’évaluation de sa maturité et l’obtention du badge AirCyber.
Le parcours comprend plusieurs étapes.
L’entreprise doit notamment rejoindre le dispositif BoostAeroSpace, renseigner les informations demandées et compléter son questionnaire d’évaluation.
Elle sélectionne ensuite un Maturity Assessor chargé de vérifier les éléments déclarés et d’évaluer le niveau de maturité atteint.
Comment se déroule l’évaluation AirCyber ?
Le parcours peut être résumé en cinq grandes étapes :
- renseigner la fiche d’identité de l’entreprise ;
- compléter le questionnaire de cybersécurité ;
- sélectionner un Maturity Assessor ;
- réaliser l’évaluation de maturité ;
- obtenir le rapport et, lorsque les conditions sont remplies, le badge correspondant au niveau atteint.
Le support AirCyber utilisé par ORNISEC prévoit notamment une vérification des réponses par l’auditeur de maturité au cours d’une journée d’audit sur site, puis le suivi des actions nécessaires pour poursuivre la progression.
L’entreprise peut ainsi obtenir ou faire évoluer son niveau :
AirCyber Bronze → AirCyber Silver → AirCyber Gold.
ORNISEC, Maturity Assessor BoostAeroSpace
ORNISEC intervient également comme Maturity Assessor BoostAeroSpace.
Cette capacité permet de couvrir la dernière étape du parcours AirCyber : l’évaluation de maturité.
ORNISEC peut également accompagner le client dans les démarches associées au parcours, notamment pour comprendre le fonctionnement de BoostAeroSpace, préparer les informations attendues et organiser l’évaluation.
Selon le dispositif applicable, l’évaluation peut être prise en charge dans le cadre du programme AirCyber / BoostAeroSpace. Les conditions précises de prise en charge doivent être vérifiées au moment de l’engagement de l’entreprise.
Un parcours cybersécurité financé de bout en bout
La principale difficulté pour une PME ou une ETI n’est pas nécessairement de comprendre qu’elle doit améliorer sa cybersécurité.
La difficulté consiste plutôt à savoir par où commencer, combien le projet va coûter, quelles actions sont réellement prioritaires et quels financements peuvent être mobilisés.
L’approche proposée par ORNISEC consiste donc à combiner les différents mécanismes existants dans une trajectoire unique.
Phase 1 : diagnostiquer
Objectif : connaître le niveau de départ, déterminer le niveau AirCyber cible et construire la feuille de route.
Financement : mobilisation, selon l’éligibilité de l’entreprise, d’un dispositif Bpifrance adapté, notamment pour les entreprises relevant du secteur de la défense.
ORNISEC : aide au montage du dossier, réalisation du diagnostic dans le cadre des dispositifs sur lesquels ORNISEC est référencé, étude d’écart et construction de la feuille de route.
Phase 2 : mettre en œuvre
Objectif : corriger les écarts et déployer les mesures organisationnelles, humaines et techniques nécessaires.
Financement : programme GIFAS Cyber Boost, représentant un investissement moyen d’environ 21 000 € par entreprise et pouvant aller jusqu’à 100 % de prise en charge selon les conditions du programme.
ORNISEC : accompagnement à la candidature, pilotage de la feuille de route et réalisation des actions cyber relevant du parcours.
Phase 3 : faire évaluer la maturité et obtenir AirCyber
Objectif : démontrer la progression réalisée et obtenir le badge AirCyber correspondant au niveau atteint.
Dispositif : parcours AirCyber opéré par BoostAeroSpace.
ORNISEC : accompagnement dans le parcours et intervention en qualité de Maturity Assessor BoostAeroSpace pour l’évaluation.
Combien de temps faut-il pour obtenir le label AirCyber ?
Il n’existe pas de durée identique pour toutes les entreprises.
Une entreprise disposant déjà d’une gouvernance cyber structurée et de mesures techniques solides pourra naturellement progresser plus rapidement qu’une organisation devant construire une grande partie de son dispositif.
Pour une PME ou une ETI disposant d’une maturité intermédiaire, un parcours complet peut typiquement être structuré sur une période de l’ordre de 3 à 6 mois, sous réserve du nombre d’écarts identifiés, des mesures à déployer et de la disponibilité des équipes internes.
L’intérêt du diagnostic initial est précisément de déterminer ce calendrier avant d’engager l’ensemble des travaux.
Peut-on utiliser Cyber Boost lorsqu’on possède déjà AirCyber Bronze ?
Oui, la logique du programme ne se limite pas nécessairement à l’obtention d’un premier badge.
Une entreprise déjà engagée dans AirCyber peut avoir intérêt à poursuivre sa progression vers un niveau supérieur.
Le programme Cyber Boost prévoit justement un accompagnement lié à une progression effective de la maturité AirCyber.
Une entreprise Bronze pourra donc travailler sur les écarts nécessaires à sa progression vers Silver ; une entreprise plus mature pourra structurer sa trajectoire vers le niveau suivant, sous réserve des règles d’éligibilité et des conditions du programme.
AirCyber et ISO 27001 : comment aller plus loin ?
AirCyber constitue une excellente trajectoire de maturité pour les entreprises de l’aéronautique, du spatial et de la défense.
Certaines entreprises souhaitent toutefois aller plus loin et mettre en place un Système de Management de la Sécurité de l’Information – SMSI – certifiable selon ISO/IEC 27001.
Les travaux réalisés dans le cadre d’AirCyber ne sont alors pas perdus.
La gouvernance, l’analyse des risques, les procédures, la sensibilisation, la gestion des vulnérabilités, la continuité, la gestion des incidents ou encore le pilotage de la sécurité constituent autant de briques pouvant contribuer à structurer une future démarche ISO 27001.
ORNISEC peut donc prolonger le parcours :
AirCyber Bronze → AirCyber Silver → AirCyber Gold → préparation à la certification ISO 27001.
Une étude d’écart ISO 27001 permet alors de déterminer précisément les travaux complémentaires nécessaires avant l’audit de certification.
Pourquoi se faire accompagner par ORNISEC ?
Pour une entreprise de l’aéronautique, du spatial ou de la défense, l’intérêt est de disposer d’un interlocuteur capable de couvrir l’ensemble du parcours plutôt que de multiplier les prestataires.
ORNISEC est un cabinet de conseil et d’audit cybersécurité qualifié PASSI LPM et PACS, intervenant notamment auprès d’acteurs des secteurs aéronautique et défense.
ORNISEC intervient également dans l’écosystème AirCyber en qualité de Maturity Assessor BoostAeroSpace et est référencé sur les dispositifs concernés permettant d’accompagner les entreprises dans leur montée en maturité.
L’accompagnement peut ainsi couvrir :
- l’identification des dispositifs de financement mobilisables ;
- l’assistance à la préparation des demandes ;
- l’audit cybersécurité initial ;
- l’étude d’écart AirCyber ;
- la définition du niveau cible Bronze, Silver ou Gold ;
- la construction de la feuille de route ;
- le chiffrage du projet ;
- l’accompagnement au programme GIFAS Cyber Boost ;
- les tests techniques et scans de vulnérabilités ;
- les campagnes de phishing et de sensibilisation ;
- la mise en place de la gouvernance et des procédures ;
- l’accompagnement à la mise en œuvre des mesures de sécurité ;
- la préparation à l’évaluation AirCyber ;
- l’évaluation de maturité en qualité de Maturity Assessor ;
- puis, pour les entreprises souhaitant poursuivre leur démarche, la préparation à ISO 27001.
En conclusion : transformer les financements cyber en une trajectoire vers AirCyber
Pour les PME et ETI de l’aéronautique, du spatial et de la défense, le sujet n’est plus simplement de savoir s’il faut investir dans la cybersécurité.
La question est désormais de savoir comment investir efficacement, dans quel ordre réaliser les actions et comment utiliser les dispositifs existants pour réduire le coût du projet.
La combinaison des dispositifs Bpifrance, du programme GIFAS Cyber Boost et du parcours AirCyber de BoostAeroSpace permet de construire une véritable trajectoire :
1. Auditer → 2. Financer et sécuriser → 3. Évaluer et obtenir AirCyber.
Qu’une entreprise parte de zéro, souhaite obtenir AirCyber Bronze ou cherche à progresser de Bronze vers Silver ou de Silver vers Gold, ORNISEC peut l’accompagner sur l’ensemble du parcours.
L’objectif est de proposer un accompagnement clé en main : identifier les aides disponibles, accompagner les demandes de financement, réaliser les audits et les actions cyber, préparer l’entreprise à l’évaluation puis intervenir dans le parcours AirCyber.
Et pour les entreprises souhaitant aller encore plus loin, cette trajectoire peut être prolongée vers la mise en place d’un SMSI et la préparation à la certification ISO 27001.
Vous êtes membre du GIFAS, d’un pôle ou cluster de la filière aéronautique et spatiale, ou vous appartenez à l’écosystème aéronautique, spatial ou défense ?
Contactez ORNISEC pour étudier votre éligibilité aux dispositifs disponibles, évaluer votre niveau AirCyber actuel et construire votre trajectoire de financement vers le niveau AirCyber cible.