ITAR & Cybersécurité : comprendre les obligations et se mettre en conformité
Qu’est-ce que l’ITAR ?
L’ITAR (International Traffic in Arms Regulations) est une réglementation américaine qui encadre l’exportation, l’importation et le transfert de matériels, services et données techniques liées à la défense. Elle est administrée par le DDTC (Directorate of Defense Trade Controls), une agence du Département d’État américain.
Contrairement à une idée répandue, l’ITAR ne concerne pas uniquement les entreprises américaines. Une entreprise française peut être soumise à l’ITAR dès lors qu’elle reçoit, traite, fabrique ou stocke des données techniques ou équipements relevant de cette réglementation dans le cadre d’un programme impliquant des technologies américaines contrôlées.
L’objectif est simple : empêcher la diffusion non autorisée de technologies sensibles pouvant avoir une utilisation militaire.
https://www.ecfr.gov/current/title-22/chapter-I/subchapter-M
Concrètement, qu’est-ce qui est concerné ?
L’ITAR s’applique aux éléments figurant dans la USML (United States Munitions List), la liste officielle des matériels de défense américains.
Selon les programmes concernés, cela peut inclure :
- les armes et munitions : armes à feu, canons, mortiers, munitions et explosifs militaires ;
- les missiles et vecteurs : missiles, roquettes, torpilles, bombes et lanceurs ;
- les plateformes militaires : avions et drones militaires, navires de guerre, sous-marins, véhicules blindés ;
- les moteurs : turbines à gaz conçues pour des aéronefs militaires ;
- l’électronique de défense : radars, systèmes de guerre électronique, communications et commandement militaires ;
- l’optronique et le guidage : conduite de tir, lasers, vision nocturne et infrarouge, systèmes de navigation et de guidage ;
- le spatial : satellites et équipements spatiaux spécialement conçus ;
- la protection : gilets pare-balles, casques et blindages militaires ;
- la simulation : simulateurs et équipements d’entraînement militaires.
Le critère décisif est la conception : un élément relève de l’ITAR s’il a été spécialement conçu pour un article figurant sur la USML. La juridiction est déterminée par le donneur d’ordre américain, pas par l’entreprise qui reçoit les données.
Un point important : la donnée technique est souvent aussi sensible que le produit lui-même.
Par exemple : si une caméra embarquée destinée à une application militaire est soumise à l’ITAR, les plans mécaniques, les modèles 3D, les résultats de tests environnementaux, les manuels de maintenance et la documentation d’intégration associés peuvent également être soumis à l’ITAR.
Comment ça fonctionne ?
Rôles & responsabilités
- DDTC (Directorate of Defense Trade Controls), rattachée au Département d’État, administre l’ITAR. Elle enregistre les industriels, délivre les autorisations et sanctionne les manquements sur le plan civil. Les poursuites pénales relèvent du Department of Justice.
- L’entreprise américaine est la seule à pouvoir demander une autorisation. Seule exception : une demande de retransfert peut être déposée par l’entreprise étrangère qui détient déjà la donnée. Toute personne qui fabrique ou exporte des articles de défense aux États-Unis doit s’enregistrer auprès de la DDTC, même si elle n’exporte jamais. Cet enregistrement ne donne aucun droit d’exporter : c’est un préalable à toute demande.
- L’entreprise française n’est pas enregistrable, puisque l’enregistrement vise les activités exercées aux États-Unis. Au sens de l’ITAR, c’est une foreign person. Elle apparaît dans l’autorisation comme destinataire, utilisateur final ou sous-licencié.
Licences & accords
L’ITAR distingue deux familles d’autorisations, selon que l’on transfère un objet ou une donnée ou que l’on noue une relation de travail.
| Instrument | Nature | Usage |
| DSP-5 | Licence | Export permanent non classifié, y compris de données techniques, typiquement pour un document ponctuel : plan, rapport d’essai, proposition technique |
| DSP-73 / DSP-61 | Licences | Export temporaire / import temporaire |
| DSP-85 | Licence | Tout élément classifié, avec un dépôt sur papier obligatoire |
| TAA | Accord (Part 124) | Fourniture de defense services et divulgation de données techniques à des parties étrangères nommées |
| MLA | Accord (Part 124) | Autorise une entreprise étrangère à fabriquer un article de défense américain à partir de données contrôlées |
La frontière entre TAA et MLA est fonctionnelle. La TAA couvre l’assistance, la formation et le savoir-faire. La MLA autorise la production. Par exemple un sous-traitant français qui fabrique à partir de plans américains relève donc en principe d’une MLA.
Ces accords ne peuvent pas entrer en vigueur sans approbation écrite préalable de la DDTC. Toute modification de leur périmètre (nouvelles parties, extension, nouveau produit) doit elle aussi être approuvée par la DDTC avant d’être appliquée.
Comment l’entreprise française se retrouve liée
Le lien juridique ne naît pas d’une compétence extraterritoriale abstraite, mais d’une signature. Le § 124.8 impose des clauses obligatoires dans toute TAA et toute MLA, notamment :
- l’accord est soumis à l’ensemble des lois et règlements américains sur l’exportation ;
- les données et les articles produits ne peuvent être transférés à une autre personne étrangère sans autorisation ;
- ces obligations survivent à la fin de l’accord.
Lorsque l’entreprise intervient comme sous-licenciée, elle signe en plus un NDA sur un modèle publié par la DDTC. Elle y certifie que les données ne seront ni divulguées ni transférées sans accord préalable du Département d’État.
Toutes les parties à une TAA doivent être identifiées nommément : exportateur, destinataires, utilisateurs finaux, sous-traitants. Chacune est contrôlée par la DDTC.
La chaîne de sous-traitance : export, puis retransfert
Quand une donnée américaine passe d’un maître d’œuvre européen à un sous-traitant français, il ne s’agit plus d’un export mais d’un retransfert. Ce retransfert exige lui aussi l’accord écrit de la DDTC dès qu’il vise un destinataire, un usage ou un pays non prévu dans l’autorisation d’origine.
Le moyen d’obtenir cet accord dépend de la façon dont la donnée est arrivée chez le maître d’œuvre :
- si elle a été reçue par DSP-5 ou par un accord expiré, il faut une demande de retransfert au titre du § 123.9 ;
- si elle a été reçue par une TAA toujours en vigueur, le § 123.9 n’est pas utilisable : il faut amender la TAA.
Ce que l’autorisation encadre concrètement
Pour l’ITAR, un « export » ne se limite pas à un envoi physique. Le simple fait de mettre une donnée technique à la disposition d’une personne étrangère constitue un release : inspection visuelle, échange oral ou écrit, ou remise d’un mot de passe ou d’une clé permettant de lire la donnée. Ce release vaut export vers tous les pays dont la personne a la nationalité ou la résidence permanente.
L’autorisation fixe donc précisément qui, au sein de l’entreprise française, peut accéder aux données. Pour les salariés binationaux ou ressortissants d’un pays tiers, le § 126.18 prévoit une exemption, à condition que l’entreprise ait mis en place des procédures effectives pour empêcher le détournement des données.
Sanction pour l’entreprise étrangère
Violer une autorisation, et notamment retransférer une donnée d’un utilisateur étranger à un autre sans accord, est explicitement interdit par le § 127.1. Contre une société française, l’arme la plus efficace n’est pas l’amende mais le debarment : une exclusion, en général pour trois ans, de toute activité soumise à l’ITAR. Les entreprises exclues figurent sur une liste publique, et plus aucun partenaire ne peut alors travailler avec elles sur des programmes ITAR.
Ce que l’ITAR impose du point de vue de la cybersécurité
L’ITAR ne fixe aucun référentiel de mesures techniques. Il impose une obligation de résultat : aucune donnée technique contrôlée ne doit être mise à disposition d’une personne non autorisée par l’autorisation applicable (TAA, MLA ou licence). Cette mise à disposition, le release défini plus haut, constitue un export illicite dès lors qu’elle vise une personne non autorisée.
Par conséquent la sécurité des systèmes d’information doit donc garantir quatre objectifs :
- Empêcher tout release non autorisé : seules les personnes nommément couvertes par l’autorisation accèdent aux données, et uniquement depuis le territoire du pays couvert par l’autorisation.
- Empêcher tout retransfert hors périmètre : aucune donnée ne quitte le cercle des parties autorisées (sous-traitant, prestataire, autre site, autre programme) sans accord écrit préalable de la DDTC.
- Protéger le stockage et la transmission dans les conditions du 22 CFR § 120.54 : donnée non classifiée, chiffrement de bout en bout d’une force d’au moins 128 bits, moyens de déchiffrement fournis à aucun tiers, aucun stockage ni envoi vers un pays § 126.1. Le stockage et la transmission chiffrés ne constituent alors pas un export.
- Respecter les conditions de l’autorisation et pouvoir le démontrer : la violation d’une condition (proviso) est en soi une infraction , ce qui impose traçabilité, conservation des preuves et circuit de signalement.
Les sanctions sont appréciées par violation, sans qu’une intention soit requise au civil. Un seul fichier mal protégé peut donc constituer autant d’infractions que d’accès non autorisés.
Mesures de sécurité
Les mesures de sécurité viennent donc de quatre sources de natures différentes, qu’il faut distinguer pour savoir ce qui est réellement exigible.
Quatre sources d’exigences
| Nature | Signification | Portée |
| Texte ITAR | Obligation directe du 22 CFR | Opposable sans alternative |
| Obligation de résultat | Le texte fixe un but, pas les moyens | Opposable : les moyens sont libres, mais il faut pouvoir les démontrer |
| Safe harbor § 120.54 | Exonération conditionnelle | Si toutes les conditions sont remplies, envoyer, emporter ou stocker la donnée chiffrée n’est pas un export |
| Provisos | Conditions attachées à chaque licence ou accord | Aussi contraignants que le texte : violer une condition d’une autorisation est en soi une infraction |
Tableau des mesures
| Mesure | Fondement | Nature |
| Détenir l’autorisation (licence, TAA ou MLA) couvrant l’entité avant toute réception de données | 22 CFR 123.1 ; Part 124 | Texte |
| Accès limité aux personnes nommément couvertes par l’autorisation. Le besoin d’en connaître ne suffit pas | § 120.56 ; § 120.50 | Texte |
| Vérification de toutes les nationalités et des résidences permanentes : un release vaut export vers chacun de ces pays | § 120.50(b) | Texte |
| Marquage des données ITAR dès leur réception, conservé sur toute copie ou extrait | Souvent exigé par les provisos | Provisos / moyen de preuve |
| Traitement des clés, mots de passe et codes d’accès comme de l’access information : les transmettre à une personne non autorisée est en soi un export | § 120.55 ; § 120.56(b) | Texte |
| Aucun retransfert (sous-traitant, autre site, autre programme) sans accord écrit préalable de la DDTC | § 123.9(a) ; § 124.8(a)(5) | Texte |
| Mention de contrôle américain sur la facture commerciale accompagnant une expédition physique | § 123.9(b) | Texte |
| Procédures effectives de prévention du détournement pour les salariés binationaux ou ressortissants de pays tiers | § 126.18(b) | Obligation de résultat |
| Screening des salariés et NDA individuel, ou habilitation délivrée par l’État hôte | § 126.18(c) | Moyen reconnu par le texte |
| Transferts réalisés entièrement sur le territoire du pays destinataire | § 126.18(a) | Condition de l’exemption |
| Chiffrement de bout en bout, sans aucune forme déchiffrée entre l’émetteur et le destinataire | § 120.54(a)(5)(ii) et (b)(1)(i) | Safe harbor |
| Modules validés FIPS 140-3 (ou FIPS 140-2 encore valides) ou tout moyen offrant au moins la force de l’AES-128, avec une gestion de clés conforme aux publications du NIST | § 120.54(a)(5)(iii) | Safe harbor |
| Moyens de déchiffrement fournis à aucun tiers, hébergeur et infogérant compris | § 120.54(b)(1)(ii) | Safe harbor |
| Aucun stockage ni envoi intentionnel vers un pays du § 126.1 (Russie incluse). Le transit par Internet ne compte pas comme stockage | § 120.54(a)(5)(iv)-(v) | Safe harbor |
| Donnée non classifiée au sens du secret de défense américain | § 120.54(a)(5)(i) | Safe harbor |
| Journalisation inaltérable des accès et des transferts, conservée 5 ans | Exigence des registrants, transmise par les provisos | Provisos |
| Technology Control Plan écrit | Pratique de la DDTC, souvent exigé par les provisos | Provisos |
| Formation annuelle avec attestation | Programme de conformité | Provisos / moyen de preuve |
| Cloisonnement réseau, zone physique contrôlée, destruction certifiée | Absents du texte, ils sont le moyen le plus simple d’éviter un release | Provisos / moyen de preuve |
| Procédure de détection et de remontée des incidents | § 127.12 : la divulgation volontaire atténue la sanction, l’absence de signalement l’aggrave | Fortement incité |
Le safe harbor en pratique
Le § 120.54 est la disposition qui rend l’ITAR compatible avec les systèmes d’information modernes. Sans lui, chaque sauvegarde, chaque réplication et chaque passage par un fournisseur d’accès serait un export soumis à licence. Ses conditions sont cumulatives : il suffit qu’une seule manque pour que l’opération redevienne un export.
Le safe harbor ne change pas le statut de la donnée. Elle reste contrôlée par l’ITAR, et les règles d’accès continuent de s’appliquer. Il ne neutralise que l’acte de transport ou de stockage.
Deux conséquences pour les architectures :
- TLS ne suffit pas. C’est un chiffrement de point à point. L’inspection SSL, un reverse proxy ou un relais de messagerie déchiffrent le flux en route. Un conteneur chiffré, qui protège la donnée elle-même, répond mieux à l’exigence de bout en bout.
- FIPS n’est pas obligatoire. Tout mécanisme offrant au moins la force de l’AES-128 est accepté. En revanche, sans certificat de validation, c’est à l’entreprise de démontrer la robustesse de son choix.
Le cas des données classifiées
Tout ce qui précède vaut pour des données non classifiées. Une donnée classée Confidential, Secret ou Top Secret par une autorité américaine n’entre pas dans le safe harbor. Elle exige une licence DSP-85 et passe par des canaux approuvés par les deux gouvernements. Une entreprise ne classifie jamais elle-même : elle applique les marquages de la source ou le guide de classification fourni par l’administration.
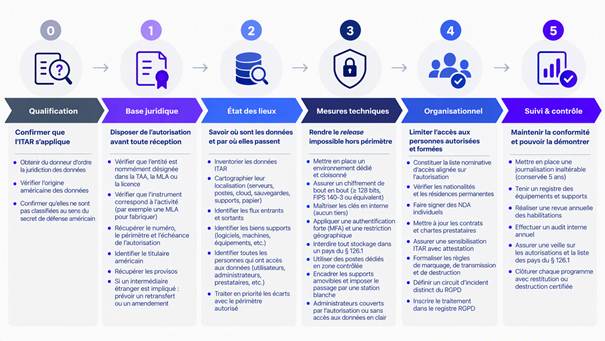
Démarche de mise en conformité ITAR
Principe directeur : aucune donnée ITAR ne doit être reçue tant que le cadre juridique n’est pas établi et que l’environnement de traitement n’est pas prêt. Les étapes 0 à 2 conditionnent donc toutes les autres.
Trois règles à retenir
- Respecter l’ordre des étapes. Recevoir des données avant d’avoir l’autorisation et l’environnement crée une non-conformité dès le premier fichier.
- Les provisos s’ajoutent au socle. Il faut adapter le dispositif à chaque autorisation, programme par programme.
- La démarche est itérative. Chaque nouveau programme, sous-traitant, site ou outil relance les étapes 1 et 2.
Conclusion
L’ITAR n’impose pas une liste de mesures techniques, mais une obligation de résultat : aucune donnée contrôlée ne doit parvenir à une personne non autorisée. La cybersécurité est le moyen principal d’éviter un release, en rendant l’accès hors périmètre techniquement impossible et en permettant d’en apporter la preuve. Ce socle ne suffit cependant pas à lui seul : chaque autorisation peut ajouter ses propres exigences par les provisos. La conformité se construit donc programme par programme, en adaptant le dispositif à chaque autorisation.
Cet article est fourni à titre d’information et ne constitue pas un avis juridique. Les obligations applicables dépendent de chaque autorisation et doivent être validées avec un spécialiste du contrôle des exportations.