Blog

Expertise en cybersécurité

Cybersécurité en Europe : enjeux, financements et souveraineté – retour terrain d’un échange avec un député européen

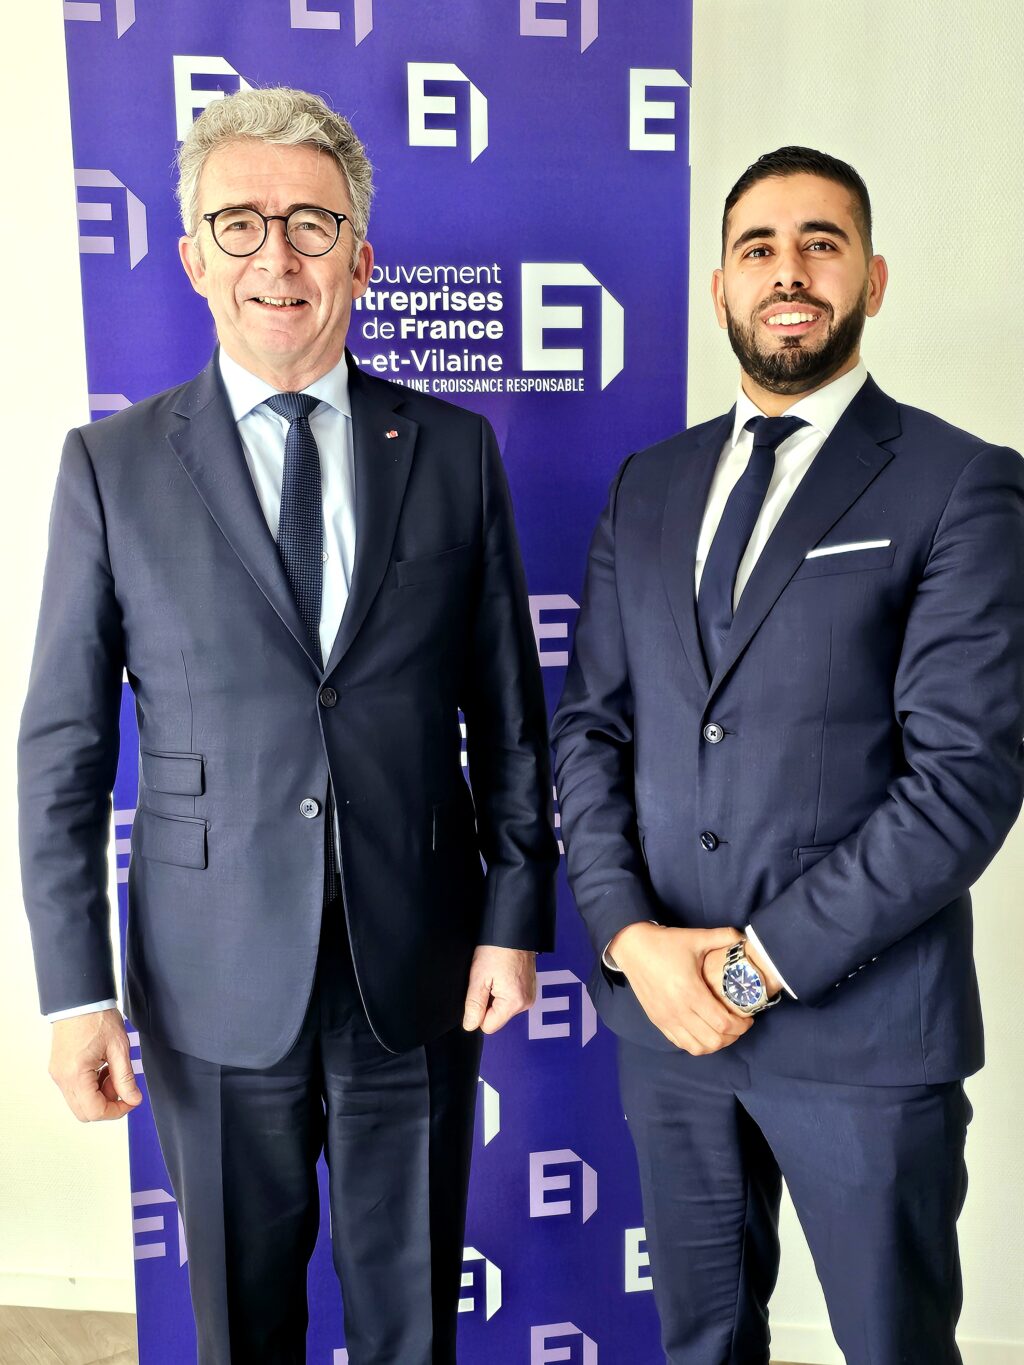
Introduction La cybersécurité en Europe est aujourd’hui au cœur des enjeux de souveraineté numérique, de compétitivité économique et de résilience des organisations. À l’occasion d’une rencontre à Rennes avec le Général Christophe Gomart, député au Parlement européen, plusieurs constats majeurs ont émergé sur les défis actuels de l’Union européenne. Cet échange a permis de confronter…
Read more
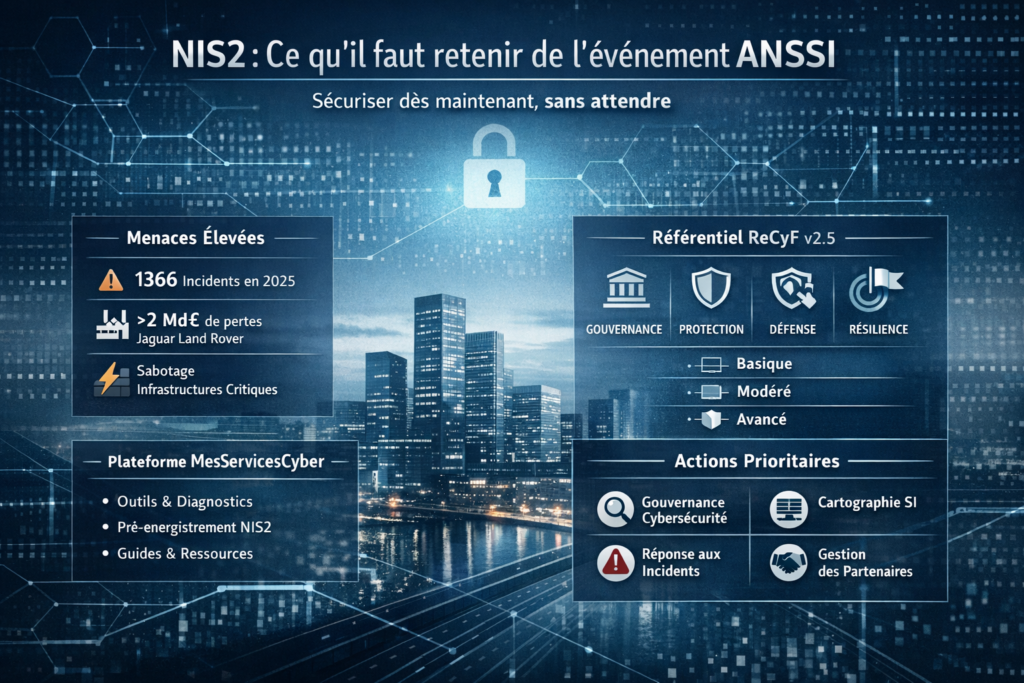
NIS2 : ce qu’il faut vraiment retenir de l’événement ANSSI du 17 Mars 2026

Le 17 mars 2026, l’ANSSI a réuni l’écosystème cybersécurité au Campus Cyber pour un événement clé autour de la directive NIS2. Objectif clair : lancer immédiatement une dynamique de sécurisation à grande échelle, sans attendre la transposition nationale. Voici l’essentiel à retenir — et surtout ce que cela change concrètement pour les organisations. Une position…
Read more

Sécuriser un conteneur Docker

L’adoption de la conteneurisation a profondément transformé les pratiques de développement et de déploiement des applications. Des solutions comme Docker permettent aujourd’hui d’exécuter des applications dans des environnements isolés, reproductibles et facilement déployables. Cependant, cette flexibilité s’accompagne de nouveaux enjeux de sécurité. Des images vulnérables, des privilèges excessifs ou une mauvaise gestion des secrets peuvent…
Read more

Directive NIS2 et Gouvernance Cybersécurité : ce que change NISv2 pour les dirigeants

La Directive NIS2 marque une évolution majeure dans la manière dont les organisations doivent aborder la gouvernance cybersécurité. Là où la cybersécurité était historiquement perçue comme une problématique technique relevant du RSSI ou de la DSI, la conformité NIS2 place désormais la responsabilité au niveau de l’organe de direction. Pour les dirigeants, le changement est…
Read more

Détection des cyberattaques : pourquoi les organisations détectent trop tard les attaques et comment répondre aux exigences de la Directive NISv2 et de l’ANSSI

Introduction – Détection des cyberattaques et conformité NISv2 : un enjeu stratégique pour les organisations françaises La détection des cyberattaques est aujourd’hui le maillon faible de nombreuses organisations, qu’il s’agisse d’entreprises privées, d’acteurs publics ou d’opérateurs d’importance vitale. Malgré des investissements massifs en outils de sécurité – SIEM, EDR, firewall nouvelle génération, supervision de sécurité…
Read more

Gestion des incidents cybersécurité : exigences NISv2 et attentes de l’ANSSI pour un socle de résilience solide

La gestion des incidents cybersécurité est désormais une exigence centrale de la Directive NISv2. Les entités essentielles et importantes ne doivent plus seulement prévenir les attaques. Elles doivent démontrer leur capacité à détecter, analyser, contenir, traiter et surmonter un incident de sécurité, tout en assurant la continuité de leurs services critiques. La conformité NIS2 impose…
Read more

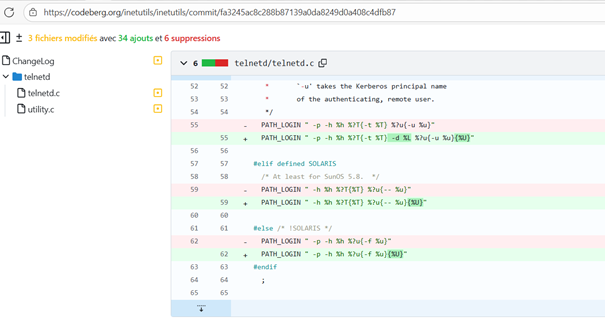
CVE-2026-24061 : un bypass d’authentification critique dans telnetd menant à un accès root

CVE-2026-24061 : un bypass d’authentification critique dans telnetd menant à un accès root Certaines vulnérabilités rappellent pourquoi les protocoles hérités n’ont plus leur place dans des environnements modernes. CVE-2026-24061 en est une illustration frappante : une faille critique dans telnetd permettant un bypass complet de l’authentification et une exécution de commandes à distance (RCE) en…
Read more

Comment évaluer le niveau de sécurité des sous-traitants dans le cadre de la directive NISv2 ?

Introduction L’entrée en application de la directive NISv2 marque un tournant majeur dans la manière dont les organisations doivent aborder la cybersécurité et la conformité réglementaire. La protection des systèmes d’information ne se limite plus au périmètre interne : elle s’étend désormais à l’ensemble de la chaîne de sous-traitance. L’évaluation du niveau de sécurité des…
Read more

Gestion des prestataires et conformité NISv2 : un enjeu stratégique de cybersécurité

Introduction La directive NISv2 marque une rupture profonde dans la manière dont les organisations doivent appréhender la cybersécurité. Désormais, la conformité NIS2 ne se limite plus au périmètre interne des systèmes d’information. Elle s’étend à l’ensemble de l’écosystème numérique, incluant les prestataires, fournisseurs et sous-traitants informatiques. La gestion des fournisseurs devient ainsi un critère central…
Read more

CaRE D2 : quand la continuité d’activité sort enfin du seul périmètre IT

CaRE D2, un domaine charnière du programme CaRE Avec le Domaine 2 du programme CaRE – Stratégie de continuité et de reprise d’activité – l’Agence du Numérique en Santé a clairement changé de focale. Là où les premiers domaines parlaient surtout d’outillage et de sécurisation technique, CaRE D2 s’attaque à un sujet plus transversal, plus…
Read more