Catégorie : Non classé

Expertise en cybersécurité

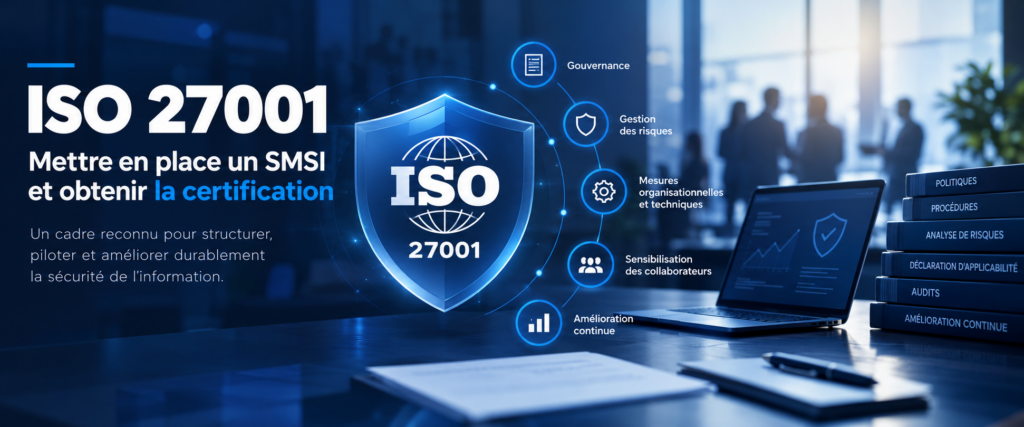
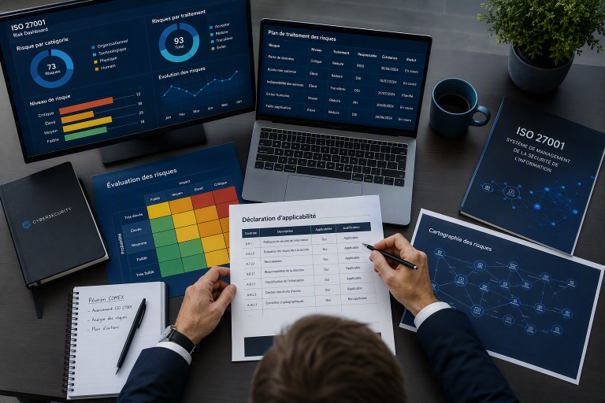
Certification ISO 27001 : comment mettre en place un SMSI et réussir sa certification ?

La généralisation des outils informatiques, l’interconnexion croissante des systèmes d’information, le développement du Cloud et la digitalisation des activités se sont accompagnés de l’apparition de nouvelles menaces informatiques. Ces menaces évoluent et se sophistiquent parallèlement aux technologies et aux usages. Pour y faire face, les organisations privilégient naturellement la mise en œuvre de solutions techniques…
Read more
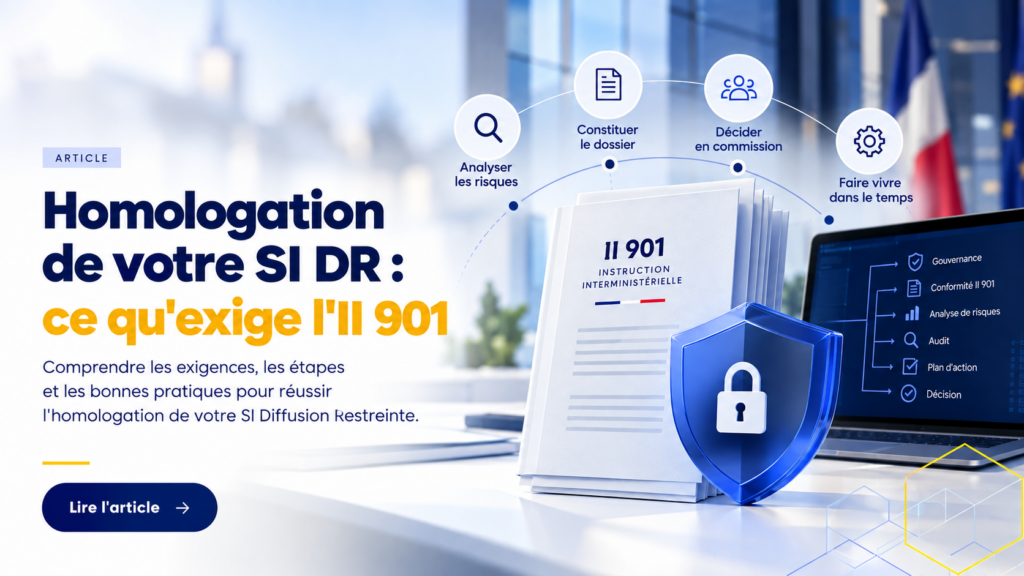
Homologation de votre SI DR : ce qu’exige l’II 901

Depuis plusieurs semaines, nous consacrons une série d’articles à démystifier le Système d’Information Diffusion Restreinte. Après les bases du SI DR puis sa déclinaison dans le Cloud, nous abordons aujourd’hui le mot qui crispe le plus nos interlocuteurs : l’homologation. Elle évoque souvent un parcours administratif interminable et une commission qui aurait droit de vie…
Read more

ISO 27001 : Guide complet pour comprendre, mettre en œuvre et réussir sa certification

Introduction Un projet ISO 27001 se heurte rarement à un manque de bonne volonté. Il échoue le plus souvent parce que l’équipe qui le porte découvre, en cours de route, que la norme est plus précise et plus exigeante qu’elle ne le pensait : une déclaration d’applicabilité mal argumentée, une méthodologie de risques insuffisamment définie…
Read more

SecNumCloud : le référentiel de confiance pour l’hébergement des données sensibles

Contexte du cloud de confiance L’essor du cloud a profondément transformé la manière dont les organisations hébergent, stockent et exploitent leurs données. Portées par des besoins de flexibilité, d’agilité et d’optimisation des coûts, elles sont de plus en plus nombreuses à externaliser tout ou partie de leurs services numériques. Toutefois, cette évolution s’accompagne de nouveaux…
Read more

ISO 27001 : transformer une démarche de conformité en véritable outil de pilotage cyber

Introduction : La certification n’est pas le projet Une entreprise peut disposer de politiques bien rédigées, d’un registre de risques renseigné et d’un ensemble convaincant de preuves d’audit, tout en restant incapable de répondre rapidement à trois questions simples : C’est précisément là que se situe la différence entre un projet documentaire et un véritable système…
Read more

SI DR : comment mettre en place un Système d’Information Diffusion Restreinte conforme à l’II 901

Introduction : pourquoi le SI DR devient incontournable en cybersécurité Face à la multiplication des cyberattaques, à l’augmentation des exigences réglementaires et à la sensibilité croissante des données manipulées par les organisations, la mise en place d’un Système d’Information Diffusion Restreinte (SI DR ou SIDR) s’impose aujourd’hui comme un standard de sécurité. Que ce soit…
Read more

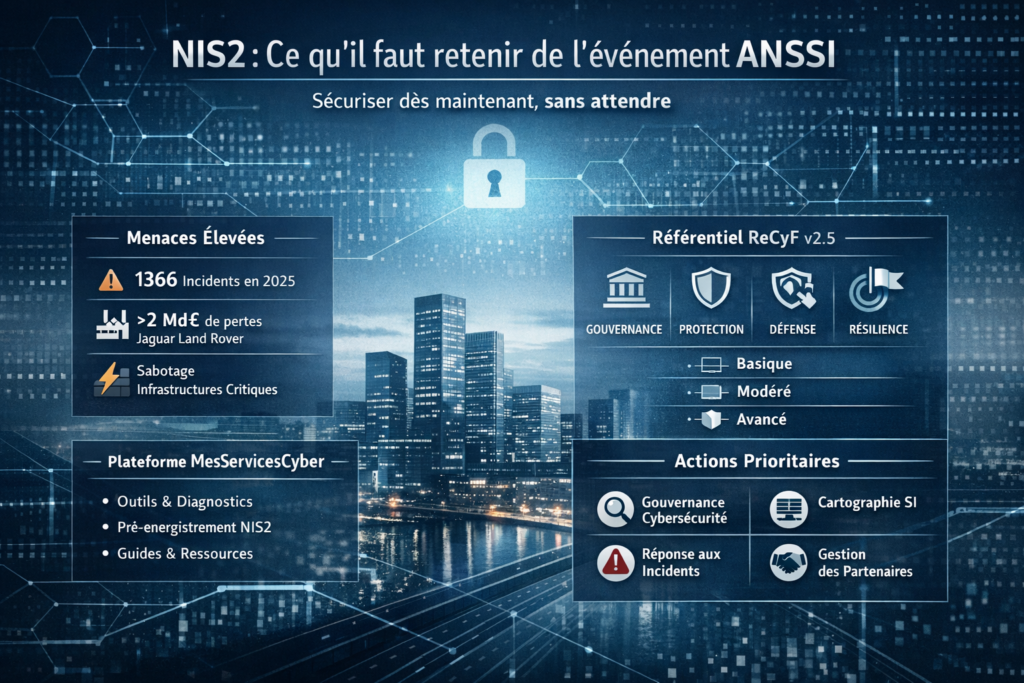
NIS2 : ce qu’il faut vraiment retenir de l’événement ANSSI du 17 Mars 2026

Le 17 mars 2026, l’ANSSI a réuni l’écosystème cybersécurité au Campus Cyber pour un événement clé autour de la directive NIS2. Objectif clair : lancer immédiatement une dynamique de sécurisation à grande échelle, sans attendre la transposition nationale. Voici l’essentiel à retenir — et surtout ce que cela change concrètement pour les organisations. Une position…
Read more

Détection des cyberattaques : pourquoi les organisations détectent trop tard les attaques et comment répondre aux exigences de la Directive NISv2 et de l’ANSSI

Introduction – Détection des cyberattaques et conformité NISv2 : un enjeu stratégique pour les organisations françaises La détection des cyberattaques est aujourd’hui le maillon faible de nombreuses organisations, qu’il s’agisse d’entreprises privées, d’acteurs publics ou d’opérateurs d’importance vitale. Malgré des investissements massifs en outils de sécurité – SIEM, EDR, firewall nouvelle génération, supervision de sécurité…
Read more

Conformité NIS2 : le chantier n°1 pour 2026 et pourquoi ORNISEC en fait sa priorité

La conformité à la directive NIS2 s’impose comme le grand défi de cybersécurité pour les DSI et RSSI d’ici 2026. Cette directive NIS 2 permet d’élever le niveau global de cybersécurité par l’application de règles harmonisées et simplifiées. Issue du cadre européen visant à renforcer la résilience numérique des organisations, cette réglementation marque un tournant pour…
Read more

Les subventions disponibles en cybersécurité

Quelles subventions pour vos besoins en cyber ?

Les subventions et financements sont des leviers essentiels pour accompagner les entreprises françaises, notamment dans le domaine de la cybersécurité, secteur stratégique en pleine expansion.   En France, plusieurs programmes ont été mis en place pour soutenir les entreprises dans leur transition numérique et les inciter à renforcer leur sécurité informatique. Ces programmes de subvention adressent…
Read more