


La généralisation des outils informatiques, l’interconnexion croissante des systèmes d’information, le développement du Cloud et la digitalisation des activités se sont accompagnés de l’apparition de nouvelles menaces informatiques.
Ces menaces évoluent et se sophistiquent parallèlement aux technologies et aux usages.
Pour y faire face, les organisations privilégient naturellement la mise en œuvre de solutions techniques : pare-feu, EDR, MFA, sauvegardes, outils de supervision, chiffrement, filtrage Web, gestion des vulnérabilités, solutions de prévention des fuites de données, etc.
Ces mesures sont indispensables. Mais elles ne suffisent pas.
Une organisation peut disposer de solutions techniques performantes et rencontrer malgré tout des difficultés pour maintenir durablement son niveau de sécurité : responsabilités insuffisamment définies, absence de revue périodique, procédures non formalisées, risques mal identifiés, incidents insuffisamment capitalisés ou encore mesures techniques déployées mais dont l’efficacité n’est jamais réellement contrôlée.
L’un des moyens d’y parvenir consiste à mettre en œuvre un Système de Management de la Sécurité de l’Information, plus communément appelé SMSI.
ISO 27001 est la norme internationale de référence permettant de guider la mise en œuvre de ce SMSI.
Cette démarche implique la mise en place de mesures organisationnelles et techniques permettant d’atteindre les objectifs de sécurité fixés par l’organisation, mais également de maintenir et d’améliorer le niveau de sécurité une fois celui-ci atteint.
Qu’est-ce qu’un SMSI ?
Un SMSI – Système de Management de la Sécurité de l’Information – est un cadre permettant à une organisation de structurer et piloter la sécurité de son information.
Il regroupe notamment :
- la gouvernance de la sécurité ;
- les rôles et responsabilités ;
- l’identification des informations et activités à protéger ;
- l’analyse et le traitement des risques ;
- les politiques et procédures de sécurité ;
- les mesures organisationnelles et techniques ;
- la sensibilisation des collaborateurs ;
- la gestion des incidents ;
- le suivi des indicateurs ;
- les audits internes ;
- la revue de Direction ;
- la gestion des non-conformités ;
- l’amélioration continue.
L’objectif n’est donc pas uniquement de disposer de mesures de sécurité.
Il faut être capable de démontrer que ces mesures répondent à des risques identifiés, qu’elles sont effectivement appliquées, qu’elles sont contrôlées et qu’elles évoluent lorsque le contexte ou les risques changent.
Un exemple concret
Prenons une organisation ayant déployé l’authentification multifacteur sur Microsoft 365.
D’un point de vue purement technique, la mesure existe.
Dans une logique SMSI, l’organisation va plus loin. Elle doit notamment déterminer les utilisateurs concernés, formaliser les règles d’authentification, identifier les éventuelles exceptions, attribuer les responsabilités, vérifier régulièrement que la mesure est effectivement appliquée et traiter les écarts constatés.
ISO 27001 permet donc de passer d’une logique consistant à « mettre en place de la cybersécurité » à une logique consistant à « manager la sécurité de l’information ».
L’évolution de la norme ISO 27001 dans le temps
Comme tout référentiel destiné à répondre à des besoins et défis en évolution, ISO 27001 a connu plusieurs transformations.
Son origine remonte au standard britannique BS 7799.

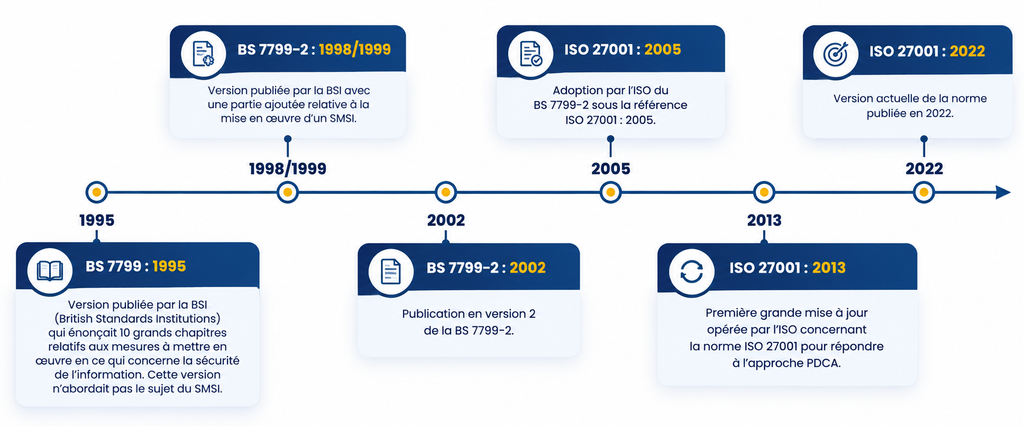
Cette évolution reflète une réalité simple : les technologies, les usages et les cybermenaces évoluent, le référentiel doit donc évoluer lui aussi.
ISO 27001:2013 et ISO 27001:2022 : quelles évolutions ?
Les cyberattaques sont devenues de plus en plus sophistiquées.
Parallèlement, les organisations ont profondément transformé leur système d’information avec le développement du Cloud, du SaaS, du télétravail, de la mobilité, des infrastructures hybrides et de l’externalisation.
ISO 27001 a donc évolué afin d’amener les organisations mettant en place un SMSI, ou disposant déjà d’un SMSI, à prendre en compte ces nouveaux enjeux.
Les modifications concernent les exigences du système de management, mais également l’Annexe A.
L’évolution est importante :
| ISO 27001:2013 | ISO 27001:2022 |
|---|---|
| 14 domaines | 4 grandes thématiques |
| 114 contrôles | 93 contrôles |
| Organisation historique par domaines | Organisationnel, personnes, physique et technologique |
| — | 11 nouveaux contrôles |
La diminution du nombre de contrôles ne signifie donc pas une diminution des exigences de sécurité.
Certains contrôles ont été regroupés ou réorganisés tandis que de nouveaux sujets ont été introduits.
Les 11 nouveaux contrôles de la version 2022
La version 2022 introduit 11 nouveaux contrôles dans l’Annexe A.
Ils illustrent particulièrement bien l’évolution des préoccupations cyber des organisations.
| Thème | Référence | Intitulé | Objectif |
|---|---|---|---|
| Organisationnel | A.5.7 | Renseignement sur les menaces | Collecter et analyser des renseignements sur les menaces – Threat Intelligence |
| Organisationnel | A.5.23 | Sécurité de l’information dans le Cloud | Maîtriser la sécurité des services Cloud : IaaS, PaaS, SaaS |
| Organisationnel | A.5.30 | Préparation des TIC pour la continuité d’activité | Préparer les systèmes d’information afin d’assurer la continuité des activités |
| Physique | A.7.4 | Surveillance de la sécurité physique | Détecter les accès physiques non autorisés |
| Technologique | A.8.9 | Gestion de la configuration | Maîtriser les configurations de sécurité des systèmes |
| Technologique | A.8.10 | Suppression de l’information | Garantir la suppression sécurisée des données |
| Technologique | A.8.11 | Masquage des données | Mettre en œuvre des techniques de masquage et d’anonymisation |
| Technologique | A.8.12 | Prévention des fuites de données | Prévenir et détecter les fuites de données |
| Technologique | A.8.16 | Activités de surveillance | Mettre en place une surveillance appropriée des systèmes et réseaux |
| Technologique | A.8.23 | Filtrage Web | Contrôler les accès aux ressources Web externes |
| Technologique | A.8.28 | Codage sécurisé | Intégrer les principes de développement sécurisé du code |
Ce que cela signifie concrètement pour une entreprise
Ces contrôles ne doivent pas être considérés comme une simple checklist.
Prenons quelques exemples.
Pour la sécurité Cloud, une entreprise utilisant Microsoft 365, AWS ou Azure doit s’interroger sur les responsabilités partagées avec son fournisseur, les configurations de sécurité, les accès administrateurs, la gestion des données et les conditions de réversibilité.
Pour la gestion des configurations, il ne suffit pas d’installer un serveur ou un équipement réseau. Il faut définir une configuration sécurisée de référence, maîtriser les modifications et être capable de détecter les écarts.
Pour la prévention des fuites de données, l’organisation doit identifier ses informations sensibles et déterminer les moyens adaptés pour limiter leur exfiltration.
Pour le développement sécurisé, un éditeur logiciel pourra par exemple intégrer des revues de code, des contrôles de dépendances, des tests de sécurité ou des règles de développement sécurisé dans son cycle DevSecOps.
Qui est concerné par la mise en œuvre d’un SMSI ?
Il est fréquent de penser que la mise en œuvre d’un SMSI nécessite d’avoir une activité directement liée à l’informatique.
Ce n’est pas le cas.
La sécurité de l’information concerne toute organisation qui utilise des outils informatiques et traite de l’information.
ISO 27001 peut donc s’adresser à tout type d’organisme, quelle que soit sa taille ou son secteur d’activité :
- PME et ETI ;
- grands groupes ;
- établissements de santé ;
- collectivités et administrations ;
- industriels ;
- banques et assurances ;
- éditeurs de logiciels ;
- sociétés de services ;
- acteurs du Cloud ;
- établissements d’enseignement ;
- opérateurs de services essentiels ou critiques.
L’organisation peut également décider de certifier un périmètre précis plutôt que l’intégralité de ses activités.
Une entreprise disposant de plusieurs activités pourrait par exemple commencer par certifier son activité SaaS ou son centre de services avant d’étendre progressivement son SMSI.
Cette question du périmètre est fondamentale, car elle conditionne directement la complexité, le coût et la durée du projet.
Le PDCA au cœur de la démarche ISO 27001
La mise en œuvre d’un SMSI s’inscrit dans une logique d’amélioration continue que l’on peut représenter par le cycle PDCA :

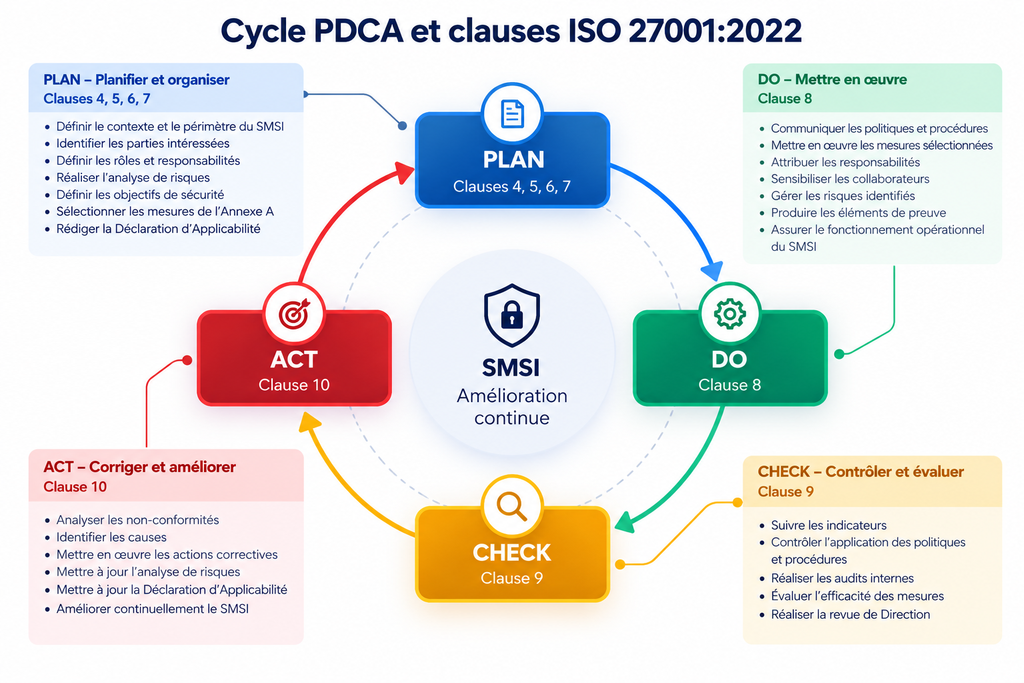
Le principe est essentiel : ISO 27001 ne demande pas à l’organisation d’atteindre une fois pour toutes un niveau de sécurité puis de ne plus y toucher – Car :
- Le système d’information évolue.
- Les collaborateurs changent.
- De nouvelles applications apparaissent.
- De nouveaux fournisseurs sont utilisés.
- Les menaces évoluent.
- Des incidents surviennent.
Le SMSI doit donc lui aussi évoluer.
PLAN – Planifier et construire le SMSI
La phase « Plan » correspond principalement aux clauses 4 à 7 de la norme.
Elle consiste notamment à définir :
- le contexte de l’organisation ;
- le périmètre du SMSI ;
- les parties intéressées ;
- les rôles et responsabilités ;
- l’engagement de la Direction ;
- les risques ;
- les objectifs du SMSI ;
- les ressources nécessaires ;
- les politiques et procédures ;
- les mesures de sécurité à mettre en œuvre.
Définir le périmètre
Il s’agit de répondre à une question fondamentale :
Qu’allons-nous faire certifier ?
Le périmètre peut couvrir toute l’entreprise ou seulement une partie de ses activités.
Une PME éditant une plateforme SaaS pourrait par exemple définir comme périmètre :
Conception, développement, hébergement, exploitation et support de la plateforme SaaS ainsi que les ressources humaines, techniques et organisationnelles associées.
Le périmètre doit être suffisamment précis pour permettre de comprendre ce qui est inclus dans le SMSI et ce qui ne l’est pas.
Identifier les parties intéressées
L’organisation doit ensuite identifier les acteurs ayant des exigences en matière de sécurité de l’information.
Il peut s’agir des clients, collaborateurs, fournisseurs, actionnaires, autorités, partenaires ou organismes réglementaires.
L’objectif est de comprendre les exigences auxquelles le SMSI doit répondre.
Impliquer la Direction
L’engagement de la Direction est indispensable.
ISO 27001 n’est pas uniquement un projet du RSSI ou de la DSI.
La Direction doit soutenir le SMSI, attribuer les responsabilités, fournir les ressources nécessaires et participer à son pilotage.
Sans implication de la Direction, le SMSI risque rapidement de devenir un projet documentaire déconnecté du fonctionnement réel de l’entreprise.
Réaliser l’analyse de risques
L’analyse de risques constitue l’un des piliers de la démarche.
Elle doit permettre d’identifier les risques pesant sur les informations et activités du périmètre.
L’organisation doit ensuite décider comment les traiter :
Réduire → Éviter → Transférer → Accepter
Les mesures de sécurité doivent ainsi répondre aux risques réels de l’organisation.
DO – Mettre en œuvre le SMSI
La phase « Do » correspond principalement à la clause 8.
Il s’agit désormais de mettre concrètement en œuvre le SMSI à travers les politiques, procédures et mesures définies lors de la phase précédente.
L’organisation va par exemple :
- communiquer les politiques de sécurité ;
- mettre en œuvre les procédures ;
- sensibiliser les collaborateurs ;
- déployer les mesures de sécurité retenues ;
- gérer les habilitations ;
- encadrer les fournisseurs ;
- organiser la gestion des incidents ;
- mettre en place les sauvegardes ;
- sécuriser les configurations ;
- organiser la continuité ;
- suivre les actions de traitement des risques.
Le point essentiel est le suivant :
la documentation doit correspondre à la réalité opérationnelle.
Une procédure parfaitement rédigée mais jamais appliquée n’apporte que très peu de valeur au SMSI.
CHECK – Contrôler le fonctionnement du SMSI
La phase « Check » correspond à la clause 9.
Elle consiste à vérifier le bon fonctionnement du SMSI, le respect des politiques et procédures et l’efficacité des mesures techniques et organisationnelles mises en œuvre.
Trois éléments sont particulièrement importants :
Indicateurs → Audits internes → Revue de Direction
Les indicateurs
Des indicateurs doivent être définis pour permettre d’évaluer le fonctionnement du SMSI.
Par exemple :
- taux de réalisation des sensibilisations ;
- taux de déploiement du MFA ;
- nombre de vulnérabilités critiques non corrigées ;
- respect des délais de correction ;
- taux de réalisation des revues d’habilitations ;
- nombre d’incidents de sécurité ;
- taux de réalisation des actions issues de l’analyse de risques ;
- disponibilité des services critiques ;
- taux de réussite des restaurations de sauvegarde.
Il ne s’agit pas de produire des dizaines de KPI simplement pour satisfaire l’auditeur.
Les indicateurs doivent aider la Direction et les responsables du SMSI à piloter réellement la sécurité.
Les audits internes
Les audits internes permettent de vérifier que le SMSI respecte les exigences définies et fonctionne effectivement.
L’auditeur ne regarde pas uniquement la documentation.
Il recherche également des preuves.
Par exemple, si une procédure prévoit une revue trimestrielle des droits d’accès, l’auditeur pourra demander les comptes rendus des dernières revues et vérifier qu’elles ont réellement été réalisées.
La revue de Direction
La revue de Direction constitue également un moment essentiel.
La Direction examine le fonctionnement du SMSI, les résultats obtenus, les incidents, les audits, les risques, les indicateurs, les non-conformités et les besoins d’amélioration.
Elle permet de démontrer que la sécurité de l’information est réellement pilotée au niveau de l’organisation.
ACT – Corriger et améliorer
La phase « Act » correspond à la clause 10.
Elle consiste à mettre en œuvre des mesures correctives à la suite des écarts identifiés afin de garantir l’amélioration continue du SMSI.
Lorsqu’une non-conformité apparaît, il ne suffit pas de corriger ponctuellement le problème.
L’organisation doit chercher à comprendre pourquoi il s’est produit.
Par exemple, si une revue d’habilitation n’a pas été réalisée, la réponse ne doit pas simplement être :
« Nous allons la réaliser demain. »
Il faut également se demander :
Pourquoi n’a-t-elle pas été réalisée ? La responsabilité était-elle clairement attribuée ? Un rappel était-il prévu ? La périodicité était-elle adaptée ? Le processus doit-il être automatisé ?
C’est cette recherche de la cause et cette amélioration du fonctionnement qui donnent toute sa valeur au SMSI.
La Déclaration d’Applicabilité : un document central du SMSI
La Déclaration d’Applicabilité, généralement appelée DdA ou SoA – Statement of Applicability – constitue l’un des documents les plus importants du SMSI.
Elle permet de formaliser les mesures de sécurité applicables dans le cadre du SMSI.
Une justification doit être apportée concernant l’applicabilité des mesures.
La Déclaration d’Applicabilité permet notamment de faire le lien entre :
Analyse de risques → Traitement des risques → Mesures de sécurité → Mise en œuvre
Elle ne doit donc surtout pas être considérée comme un tableau administratif à remplir quelques semaines avant l’audit.
Exemple
Une organisation pourrait considérer la mesure relative au développement sécurisé comme applicable parce qu’elle développe ses propres applications.
Une autre organisation ne réalisant aucun développement pourrait disposer d’une situation différente.
L’important est que les décisions soient cohérentes avec le périmètre, les risques et la réalité de l’organisation.
La DdA devient ainsi une véritable cartographie des mesures de sécurité retenues dans le SMSI.
Les grandes étapes d’un projet de certification ISO 27001
Pour une organisation souhaitant partir d’une situation existante et aller jusqu’à la certification, nous pouvons synthétiser le projet autour de dix grandes étapes.
| Étape | Travaux principaux | Résultat attendu |
|---|---|---|
| 1. Diagnostic | Analyse d’écart par rapport à ISO 27001 | Identifier le niveau de maturité et les écarts |
| 2. Périmètre | Définition du périmètre du SMSI | Périmètre clair et maîtrisé |
| 3. Gouvernance | Direction, rôles, responsabilités, parties intéressées | Gouvernance du SMSI |
| 4. Risques | Analyse et traitement des risques | Cartographie et plan de traitement |
| 5. DdA | Sélection et justification des mesures | Déclaration d’Applicabilité |
| 6. Documentation | Politiques, procédures et référentiels | Corpus documentaire |
| 7. Mise en œuvre | Déploiement des mesures | SMSI opérationnel |
| 8. Contrôle | KPI, audits internes et revue de Direction | Évaluation de l’efficacité |
| 9. Préparation | Corrections et audit à blanc | Préparation à la certification |
| 10. Certification | Audit par l’organisme certificateur | Certification ISO 27001 |
Pourquoi réaliser un audit à blanc ?
Une fois l’ensemble des étapes réalisées et lorsque l’organisation considère que son SMSI est opérationnel, elle peut engager son processus de certification auprès d’un organisme de certification.
Cependant, avant l’audit de certification, il est particulièrement utile de réaliser un audit à blanc avec un cabinet indépendant.
L’objectif est de confronter le SMSI à un regard extérieur.
L’audit à blanc permet notamment de :
- vérifier le niveau de conformité ;
- identifier les derniers écarts ;
- contrôler la cohérence entre les documents et la réalité ;
- vérifier les éléments de preuve ;
- tester les processus ;
- interroger les collaborateurs ;
- préparer les équipes aux entretiens ;
- identifier les non-conformités potentielles avant l’auditeur de certification.
Cette étape permet également de reproduire autant que possible les conditions de l’audit officiel.
Pour les équipes, c’est souvent une étape très utile.
Un responsable informatique peut parfaitement maîtriser son processus mais ne pas avoir l’habitude de répondre aux questions d’un auditeur ou de présenter rapidement les preuves attendues.
Comment se déroule l’audit de certification ISO 27001 ?
L’audit initial de certification se déroule généralement en deux étapes principales.
Audit de phase 1
Cette première étape permet notamment d’évaluer le niveau de préparation de l’organisation.
L’auditeur va s’intéresser au périmètre, au SMSI, à sa documentation et aux principaux éléments permettant de déterminer si l’organisation est prête à poursuivre le processus.
Cette étape constitue en quelque sorte une première évaluation de la maturité du dispositif.
Audit de phase 2
La seconde phase est plus approfondie.
L’auditeur vérifie la mise en œuvre effective du SMSI.
Il peut notamment :
- interviewer la Direction ;
- rencontrer le RSSI ou le responsable du SMSI ;
- interroger les équipes techniques ;
- interroger les Ressources Humaines ;
- vérifier la gestion des fournisseurs ;
- examiner des tickets ;
- vérifier des habilitations ;
- examiner des comptes rendus ;
- contrôler les preuves de sensibilisation ;
- vérifier les audits internes ;
- examiner la revue de Direction ;
- contrôler la mise en œuvre des mesures figurant dans la DdA.
L’enjeu n’est donc pas seulement de disposer de documents.
L’organisation doit être capable de démontrer que son SMSI fonctionne réellement.
La certification ISO 27001 n’est pas acquise définitivement
Une fois la certification obtenue, le travail ne s’arrête pas.
La certification s’inscrit dans un cycle de trois ans.
L’organisation doit donc maintenir son SMSI, continuer à surveiller ses risques, suivre ses indicateurs, réaliser ses audits internes, organiser ses revues de Direction et améliorer continuellement son dispositif.
Le principe peut être représenté simplement :

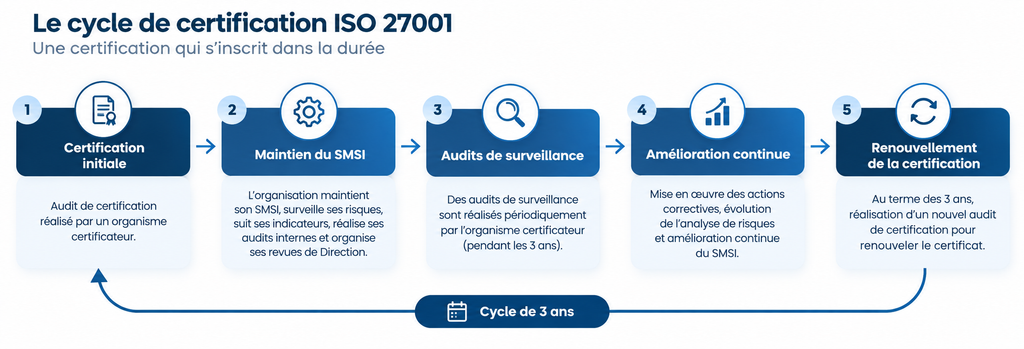
L’une des erreurs consiste donc à mobiliser fortement les équipes avant la certification puis à ralentir le fonctionnement du SMSI une fois le certificat obtenu.
ISO 27001 repose précisément sur la capacité à démontrer que le système de management fonctionne dans la durée.
Combien de temps faut-il pour obtenir ISO 27001 ?
Il n’existe pas de durée unique.
Elle dépend notamment :
- de la taille du périmètre ;
- du nombre de sites ;
- de la complexité du système d’information ;
- du niveau de maturité initial ;
- de la documentation existante ;
- des mesures techniques déjà en place ;
- de la disponibilité des équipes ;
- du nombre d’écarts à corriger.
Une organisation déjà mature en cybersécurité pourra principalement avoir besoin de structurer, documenter et démontrer ce qu’elle fait déjà.
Une organisation partant de zéro devra en revanche construire simultanément sa gouvernance, ses processus et certaines mesures techniques.
C’est pourquoi nous recommandons généralement de commencer par une analyse d’écart.
Elle permet d’éviter de lancer immédiatement un chantier documentaire important sans savoir précisément ce qui existe déjà et ce qu’il reste réellement à construire.
Les erreurs fréquentes dans un projet ISO 27001
Plusieurs erreurs reviennent régulièrement dans les projets de certification.
Vouloir certifier un périmètre trop large
Certifier immédiatement toute l’entreprise n’est pas toujours la meilleure stratégie.
Il peut être préférable de commencer par une activité critique ou stratégique puis d’étendre progressivement le périmètre.
Faire d’ISO 27001 un projet uniquement documentaire
Créer 50 procédures ne signifie pas disposer d’un SMSI mature.
La documentation doit servir l’organisation et correspondre à son fonctionnement réel.
Considérer ISO 27001 comme un projet uniquement porté par le RSSI
Le SMSI concerne la Direction, les RH, les achats, la DSI, les métiers, les responsables applicatifs et les collaborateurs.
Réaliser une analyse de risques trop générique
Une analyse de risques doit permettre de prendre des décisions.
Si tous les risques sont formulés de manière abstraite et aboutissent aux mêmes mesures, elle perd une grande partie de sa valeur.
Construire la DdA à la fin du projet
La Déclaration d’Applicabilité doit accompagner la construction du SMSI et non être réalisée uniquement pour satisfaire l’auditeur.
Attendre l’audit pour chercher les preuves
Une mesure n’est pas seulement une procédure.
Il faut également pouvoir démontrer son fonctionnement.
Les preuves doivent donc être produites et conservées naturellement pendant la vie du SMSI.
Négliger l’audit interne
L’audit interne n’est pas une formalité.
Il constitue l’une des meilleures occasions d’identifier les faiblesses avant l’audit de certification.
Arrêter les efforts après la certification
Le certificat est une étape.
Le véritable objectif reste le fonctionnement durable du SMSI.
Les avantages de disposer d’un SMSI certifié ISO 27001
En se faisant certifier ISO 27001 sur un périmètre donné, une organisation envoie plusieurs signaux forts à ses clients, partenaires et collaborateurs.
1. Protéger son patrimoine informationnel
Le premier objectif reste naturellement la protection des informations, des données et des personnes.
La démarche permet de mieux identifier les informations importantes, les risques auxquels elles sont exposées et les mesures nécessaires pour les protéger.
2. Renforcer les relations avec les partenaires et clients
Les exigences cyber prennent une place croissante dans les relations commerciales.
Les questionnaires de sécurité, audits fournisseurs et exigences contractuelles sont devenus courants.
La certification permet de démontrer qu’une organisation dispose d’un système structuré de management de la sécurité de l’information.
3. Renforcer la confiance
ISO 27001 apporte un cadre reconnu internationalement permettant de rassurer clients et partenaires sur la manière dont la sécurité de l’information est pilotée.
4. Se différencier de la concurrence
Dans certains secteurs, ISO 27001 constitue également un avantage commercial.
Lors d’un appel d’offres ou d’une consultation, deux prestataires disposant d’offres comparables peuvent être différenciés par leur capacité à démontrer la maturité de leur dispositif de sécurité.
La certification peut donc devenir un véritable levier business et non uniquement un projet de conformité.
Comment ORNISEC accompagne les organisations vers ISO 27001
La mise en place d’un SMSI nécessite de combiner plusieurs compétences : gouvernance, gestion des risques, audit, cybersécurité technique et maîtrise d’ISO 27001.
ORNISEC accompagne les organisations depuis les premières réflexions jusqu’à la préparation de l’audit de certification, puis dans le maintien de leur SMSI.
Notre accompagnement peut notamment couvrir :
- le diagnostic initial ISO 27001 ;
- l’analyse d’écart ;
- la définition du périmètre ;
- la définition de la gouvernance ;
- l’identification des parties intéressées ;
- l’analyse de risques ;
- le plan de traitement des risques ;
- la Déclaration d’Applicabilité ;
- la définition des politiques ;
- la rédaction ou l’adaptation des procédures ;
- la mise en œuvre des mesures organisationnelles ;
- l’accompagnement des équipes sur les mesures techniques ;
- la définition des indicateurs ;
- la sensibilisation ;
- la préparation de la revue de Direction ;
- les audits internes ;
- l’audit à blanc ;
- la préparation des équipes aux entretiens ;
- le traitement des non-conformités ;
- la préparation à l’audit de certification ;
- le maintien et l’amélioration continue du SMSI.
L’objectif n’est pas de construire une « usine documentaire ».
Les politiques et procédures doivent correspondre à la taille, aux risques, aux activités et à la maturité de l’organisation.
Pour une PME, un SMSI simple, compris et réellement utilisé sera généralement beaucoup plus efficace qu’un système constitué de dizaines de documents que personne ne consulte.
En conclusion
ISO 27001 est parfois perçue comme une certification essentiellement documentaire.
C’est une vision réductrice.
La norme permet avant tout de mettre en place un système permettant de piloter durablement la sécurité de l’information.
La logique est relativement simple :
Comprendre son contexte → Définir son périmètre → Identifier ses risques → Choisir les mesures adaptées → Les mettre en œuvre → Mesurer leur efficacité → Auditer → Corriger → Améliorer.
La certification vient ensuite attester qu’un système de management conforme à ISO 27001 a été mis en place sur un périmètre défini.
Le véritable enjeu n’est donc pas uniquement d’obtenir le certificat.
Il est de construire un SMSI capable de continuer à fonctionner après l’audit, de s’adapter aux évolutions de l’organisation et d’améliorer continuellement son niveau de sécurité.
Vous souhaitez mettre en place un SMSI ou préparer votre certification ISO 27001 ?
ORNISEC accompagne les organisations dans la définition, la mise en œuvre, l’audit et l’amélioration de leur SMSI.
Que vous soyez au début de votre démarche, déjà engagé dans un projet ISO 27001 ou en préparation d’un audit de certification, nos équipes peuvent intervenir sur l’ensemble du parcours, depuis l’analyse d’écart jusqu’à l’audit à blanc et au maintien de la certification.
Auteur : Taofic Osseni