Homologation de votre SI DR : ce qu’exige l’II 901
Depuis plusieurs semaines, nous consacrons une série d’articles à démystifier le Système d’Information Diffusion Restreinte.
Après les bases du SI DR puis sa déclinaison dans le Cloud, nous abordons aujourd’hui le mot qui crispe le plus nos interlocuteurs : l’homologation.
Elle évoque souvent un parcours administratif interminable et une commission qui aurait droit de vie ou de mort sur le projet.
En réalité, il s’agit d’abord d’une décision de gestion du risque qui, menée au bon moment et avec les bons acteurs, devient un véritable outil de pilotage.
Encore faut-il savoir ce qu’exige réellement l’Instruction Interministérielle 901 (II 901) et tenir compte de la doctrine renouvelée par l’ANSSI en 2025.
Quelques rappels avant de parler d’homologation
Cet article s’inscrit dans la continuité de nos deux précédents articles consacrés au SI DR. Nous vous conseillons de les lire au préalable : ils posent les bases du SI DR et les questions propres au Cloud, que nous ne reprenons pas ici.
Quelques rappels restent toutefois utiles :
- « Diffusion Restreinte » n’est pas un niveau de classification : c’est une mention de protection qui signale une information sensible dont la divulgation porterait atteinte aux intérêts de l’organisation, sans relever du secret de la défense nationale ni des sanctions pénales qui s’y attachent ;
- nous parlerons dans cet article de Système d’Information Diffusion Restreinte, ou SI DR, pour désigner un système qui héberge ou traite des informations portant cette mention ;
- les classes de systèmes d’information auxquelles nous faisons référence sont celles définies en annexe de l’II 901 ;
- lorsque nous parlons de doctrine, nous faisons référence au Guide de l’homologation de sécurité des systèmes d’information publié par l’ANSSI avec la DINUM ;
- les notions de criticité et d’exposition, qui servent à déterminer le niveau de la démarche, sont celles définies par ce même guide.
Ce qu’est vraiment une homologation
Une décision, pas une certification
Homologuer un système consiste, pour un responsable de l’organisation, à décider de sa mise en service après avoir pris connaissance des risques résiduels et les avoir acceptés. Cette décision l’engage personnellement.
Pour un SI DR, l’article 8 de l’II 901 va plus loin : la signature de l’autorité vaut à la fois acceptation des risques et attestation de conformité aux règles de l’instruction.
Trois confusions reviennent pourtant régulièrement dans nos missions :
- ce n’est pas une certification : aucun organisme extérieur ne délivre de « certificat SI DR », la décision appartient à l’organisation ;
- l’audit ne suffit pas : il n’est qu’une pièce du dossier ;
- l’ANSSI ne valide pas les SI DR. Elle n’est autorité d’homologation que pour certains systèmes classifiés pour la protection du secret.
Le risque zéro n’est pas l’objectif
Un système peut être homologué alors que les chantiers de sécurisation ne sont pas tous terminés.
Ce qui compte, c’est que les risques soient identifiés, qu’un plan crédible existe pour les réduire et que l’autorité les juge acceptables au regard des enjeux métier.
À l’inverse, un système en conception ou en test, sans données réelles et déconnecté de la production, n’a pas à être homologué.
L’homologation intervient avant le passage en production avec des données portant réellement la mention « Diffusion Restreinte ».
Une obligation explicite de l’II 901
Pour un SI DR, la question de l’opportunité ne se pose pas : l’article 13 de l’II 901 impose l’homologation de tout système Diffusion Restreinte.
Ce cadre s’applique aux administrations de l’État, aux entités soumises à la protection du potentiel scientifique et technique de la nation (PPST) et à toute entité, publique ou privée, traitant des informations DR.
Une offre de service ou une plateforme « DR » ne vous exonère pas
Opter pour un hébergement qualifié SecNumCloud ou pour une offre « SI DR clé en main » est souvent un bon choix, mais ces briques restent des éléments de l’écosystème.
La décision d’emploi ainsi que la responsabilité des risques et de la conformité demeurent du côté de l’organisation qui exploite le SI DR.
Une doctrine qui a changé en 2025
Si votre dernière homologation remonte à quelques années, vos repères ont peut-être vieilli.
Le guide « L’homologation de sécurité en neuf étapes simples » a été remplacé par une démarche plus pragmatique publiée par l’ANSSI avec la DINUM dans sa version 2.1 d’avril 2025.
Trois évolutions changent la manière de travailler :
- les homologations provisoires disparaissent : APE, IATO ou homologation de test n’existent plus, seule la durée varie ;
- trois niveaux de démarche apparaissent : simplifié, intermédiaire et renforcé, afin de proportionner l’effort à la criticité et à l’exposition ;
- le corpus documentaire s’allège : la documentation doit servir à exploiter et sécuriser le système, pas à alimenter la commission.
On pourrait croire qu’un SI DR relève automatiquement du niveau renforcé. C’est l’un des points les plus mal compris.
L’II 901 n’impose aucun niveau de démarche. Ces niveaux relèvent de la doctrine ANSSI, qui laisse au comité le soin de retenir le niveau adapté et de le justifier.
Quel que soit le niveau retenu, les exigences de l’II 901 s’appliquent intégralement : conformité aux chapitres II et III et à l’annexe 1, risques résiduels au dossier, maîtrise de la destruction du système et des supports.
Le niveau module donc la forme de l’homologation, pas le niveau de sécurité attendu.
Les bons acteurs à chaque étape
L’autorité d’homologation : un choix structurant
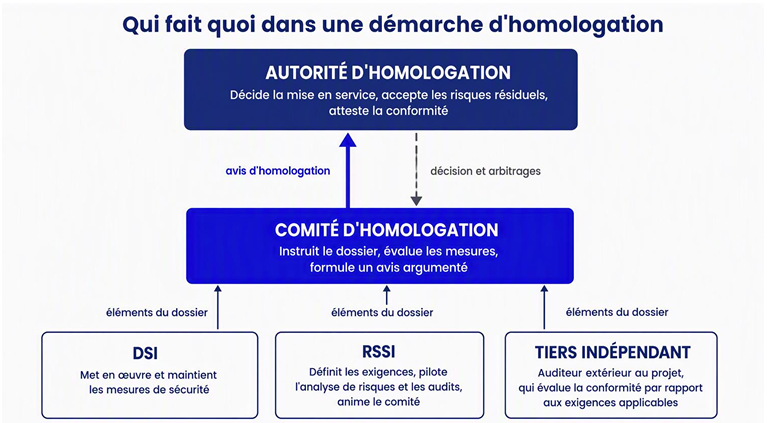
L’article 8 de l’II 901 pose trois critères : l’autorité est choisie au sein de l’entité, elle dispose d’un niveau hiérarchique suffisant pour assumer la décision et elle est, en principe, celle qui emploie le système.
En pratique, il s’agit souvent de l’autorité qualifiée pour la sécurité des systèmes d’information (AQSSI), qui peut déléguer ce pouvoir tout en restant responsable, ou d’un dirigeant disposant d’une délégation de signature.
Notre recommandation est constante : l’autorité doit être proche du métier.
Confier ce rôle au DSI ou au RSSI par commodité brouille la séparation entre ceux qui sécurisent et ceux qui décident.
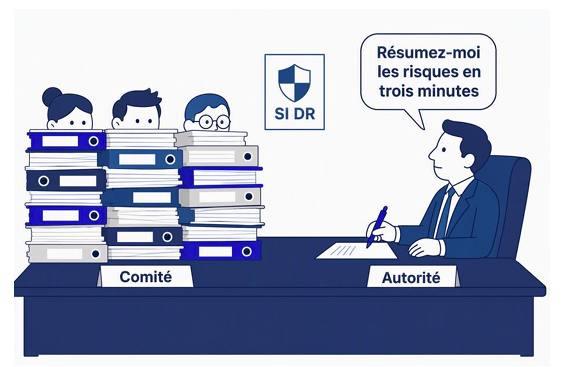
Le comité prépare le dossier, la commission décide
Deux notions créent régulièrement de la confusion.
Le comité d’homologation est l’équipe de travail. Animé par le RSSI, ou le conseiller à la sécurité numérique dans le secteur public, il réunit les responsables métier, les équipes projet, la DSI et les auditeurs.
Il rassemble le dossier, l’évalue et formule un avis argumenté, en restant impartial quelle que soit la pression calendaire.
La commission d’homologation correspond au moment où le système est présenté à l’autorité, qui prend la décision. En fonction du niveau de la démarche d’homologation, elle peut être dématérialisée.
Séparer ceux qui font, ceux qui pilotent et ceux qui contrôlent
Le modèle des trois lignes de maîtrise permet de clarifier les responsabilités :
- la DSI met en œuvre et maintient les mesures de sécurité ;
- le RSSI définit les exigences, pilote l’analyse de risques et les audits ;
- le comité d’homologation contrôle et propose un avis d’homologation.
Dans une PME, ces rôles sont souvent cumulés. Cela reste acceptable si chacun sait quelle « casquette » il porte. C’est également là qu’un accompagnement externe prend tout son sens.
Pourquoi un tiers indépendant fait la différence
Il faut distinguer l’obligation de la bonne pratique.
L’II 901 n’impose pas d’audit d’un type particulier et le recours à un PASSI n’est pas obligatoire, contrairement aux systèmes d’importance vitale.
L’instruction recommande en revanche des prestataires qualifiés par l’ANSSI et la doctrine exige des auditeurs indépendants.
Un intégrateur qui audite l’architecture qu’il vient de déployer ne remplit pas ce critère.
La démarche d’homologation étape par étape
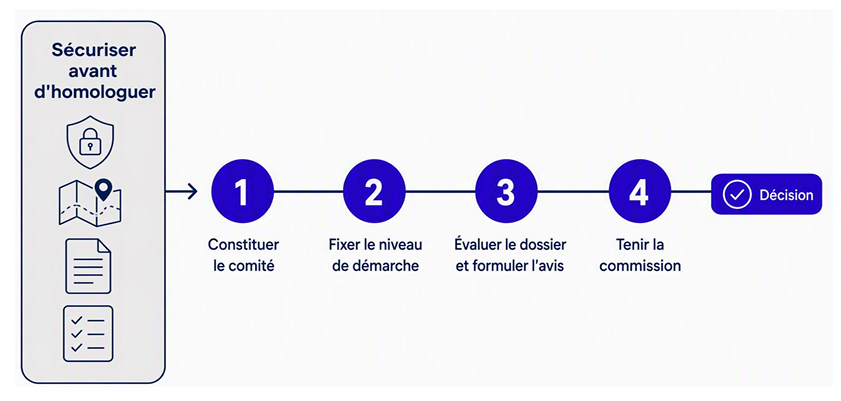
L’homologation n’est pas un chantier séparé du projet : les travaux de sécurisation produisent les éléments qui alimentent le dossier, puis la démarche se déroule en quatre étapes.
Sécuriser avant d’homologuer
Avant d’engager formellement l’homologation, les travaux se répartissent en sept chantiers :
- Délimiter le périmètre et son écosystème. Le périmètre couvre ce qui relève de la responsabilité de l’autorité : équipements, applications, supports d’échange, utilisateurs, administrateurs et locaux. L’écosystème regroupe ce que le système utilise sans le maîtriser, comme un hébergeur ou des systèmes interconnectés hors périmètre dont les risques doivent néanmoins être pris en compte.
- Établir la conformité aux chapitres II et III de l’instruction et à son annexe 1, qui détaille 34 objectifs.
- Documenter l’architecture. La cartographie, obligatoire au titre de l’article 9, couvre les vues métier, applicative et infrastructure et fait apparaître le périmètre homologué.
- Formaliser l’exploitation à travers les procédures d’exploitation et trois plans : maintien en condition opérationnelle, maintien en condition de sécurité et résilience.
- Analyser les risques en intégrant la menace intentionnelle et des scénarios d’attaque réalistes.
- Auditer le périmètre d’homologation en combinant, selon les enjeux, revue organisationnelle, revue d’architecture, audit de configuration et tests d’intrusion.
- Consolider un plan d’action unique regroupant écarts, risques et constats d’audit, avec pour chaque action un responsable, une échéance et une priorité.
Étape 1 : constituer le comité d’homologation
Le responsable du comité identifie les contributeurs, s’assure de leur engagement et vérifie qu’ils sont sensibilisés aux règles de manipulation des informations DR.
Étape 2 : fixer le niveau de démarche
Cette étape détermine le volume du dossier, le mode de décision et le calendrier du projet.
Pour un SI DR, la criticité est rarement faible : par définition, la divulgation des informations traitées porterait atteinte aux intérêts de l’organisation, voire à ceux de l’État.
C’est donc l’exposition qui fait la différence et c’est là que la classe du système d’information entre en jeu.
Un SI DR de classe 2 est isolé, sans connexion même indirecte à Internet : les échanges passent par des supports amovibles maîtrisés et l’accès est réservé au personnel habilité.
L’exposition est nulle et, même avec une criticité maximale, la matrice de l’ANSSI oriente vers une démarche intermédiaire.
Des postes nomades autorisés ou une interconnexion à d’autres sites augmentent en revanche l’exposition et peuvent faire basculer le niveau de la démarche vers le renforcé.
Une démarche intermédiaire n’est pas une homologation au rabais
Les allègements concernent la forme.
L’analyse de risques peut se limiter aux ateliers 1 et 5 d’EBIOS RM, le plan de résilience n’est pas exigé, l’avis peut reposer sur une déclaration de l’équipe opérationnelle et la décision peut être prise par échange électronique.
Pour un SI DR de classe 2 dont l’usage est bien circonscrit, c’est souvent le bon choix : homologuer plus vite sans sacrifier la conformité à l’II 901.
Nous recommandons le renforcé dans deux cas : lorsque le donneur d’ordre attend un dossier complet et une commission formelle, et lorsque la résilience du système constitue un enjeu métier réel.
Le niveau retenu doit être justifié dans le document d’accompagnement et peut évoluer si l’exposition change.
Étape 3 : évaluer le dossier et formuler un avis d’homologation
Le comité vérifie que les mesures sont documentées, adaptées aux enjeux et effectivement appliquées.
Nous recommandons des échanges directs avec les auteurs des documents : un entretien d’une heure avec l’administrateur système en apprend souvent plus qu’une procédure de trente pages.
Si le système n’est pas prêt, l’avis est défavorable et la commission inutile, mais les risques doivent être portés à la connaissance de l’autorité.
Un avis négatif débloque souvent les moyens qui faisaient défaut jusque-là.
Étape 4 : tenir la commission
Une pré-commission sans l’autorité d’homologation permet de préparer les questions sensibles.
La commission elle-même gagne à ne pas dépasser une heure, avec les seuls membres clés et un support synthétique.
La règle d’or est la transparence : minimiser les risques résiduels pour obtenir une signature revient à transférer à l’autorité un risque dont elle n’a pas connaissance et qu’elle n’a donc pas réellement accepté.
La décision est ensuite formalisée par écrit et diffusée aux personnes concernées.
Le dossier d’homologation
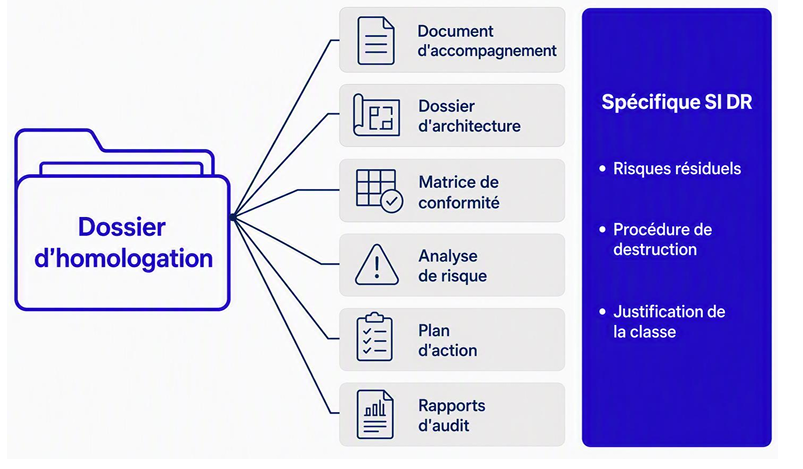
Les pièces attendues
Le contenu du dossier est proportionné au niveau retenu.
Pour un SI DR, deux précisions s’avèrent toutefois nécessaires.
Le niveau simplifié reste théorique : réduit à quatre pièces, il ne permet pas de démontrer la conformité à l’II 901, dont l’article 9 impose la cartographie et l’article 11 des audits réguliers.
Entre l’intermédiaire et le renforcé, l’écart tient notamment au plan de résilience et à l’étendue de l’analyse de risques. Ce qui change réellement, c’est la forme de l’instruction et la modalité de décision.
Trois éléments propres au DR doivent également figurer dans le dossier :
- les risques résiduels exigés par l’article 8 ;
- la procédure de destruction du système et des supports prévue par l’article 13 ;
- la justification de la classe du système d’information.
L’article 14 recommandant fortement la classe 2, un choix de classe 1 doit être argumenté par le besoin métier.
Ce qui fait un bon dossier
Un bon dossier doit avant tout être lisible pour l’autorité.
Elle doit pouvoir comprendre en quelques minutes les risques qu’on lui demande d’accepter, les mesures en place et ce qu’il reste à faire.
Trois cents pages que personne n’ouvre rassurent moins qu’un document d’accompagnement concis et clair.
Ces documents sont eux-mêmes sensibles : l’architecture détaillée et l’analyse de risques relèvent souvent de la mention Diffusion Restreinte.
La décision et sa durée
Homologation, refus ou réserves
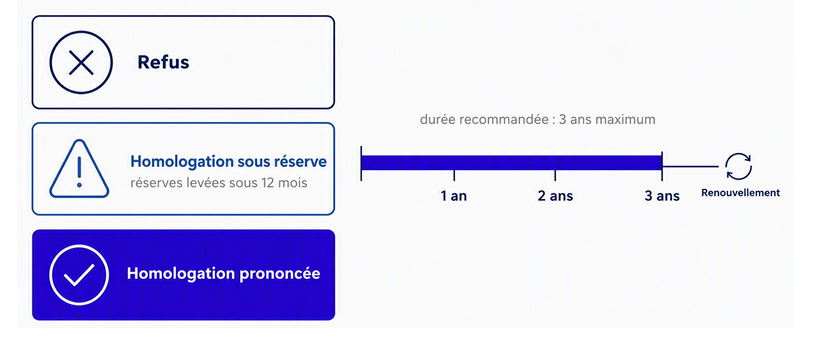
L’autorité peut refuser l’homologation ou la prononcer.
Entre les deux, l’homologation sous réserve autorise l’emploi d’un système dont les risques résiduels restent élevés lorsque des raisons stratégiques l’imposent.
Les réserves doivent être levées sous 12 mois au maximum.
Si le calendrier le permet, mieux vaut décaler la commission de quelques semaines que d’obtenir une homologation assortie de réserves lourdes.
Combien de temps dure une homologation ?
L’II 901 ne fixe pas de durée maximale.
L’ANSSI recommande de ne pas dépasser trois ans, référence que nous appliquons en modulant la durée selon la maturité du système, les évolutions prévues et l’importance du plan d’action.
Une durée courte n’est pas une sanction, mais un moyen de renforcer le suivi.
Réserve ou dérogation ?
La réserve est une condition attachée à la décision d’homologation.
L’autorité autorise la mise en service, mais subordonne son accord à la réalisation d’actions précises dans un délai fixé : mesure de l’II 901 non encore déployée, correctif attendu d’un éditeur ou audit restant à mener sur une partie du périmètre.
La réserve ne dispense donc d’aucune règle : elle en diffère l’application.
L’autorité ne peut en revanche pas, par sa seule décision, exonérer le système d’une règle de l’II 901.
Les dérogations relèvent de l’article 19 : elles sont limitées dans le temps et accordées par le haut fonctionnaire de défense et de sécurité (HFDS) du ministère de rattachement.
Faire vivre l’homologation
Une revue régulière
L’II 901 ne fixe pas de périodicité de revue.
Son article 11 impose une évaluation permanente du niveau de sécurité et des audits réguliers, sans en préciser la fréquence.
La doctrine d’homologation recommande en revanche une revue au moins annuelle, sous la présidence de l’autorité ou de son délégué.
Quand faut-il repasser en commission ?
Une homologation sans réserve n’a pas vocation à être remise en cause avant son terme.
Un changement notable impose en revanche une nouvelle décision :
- interconnexion ;
- refonte d’architecture ;
- changement d’hébergeur ;
- incident majeur ;
- évolution significative de la menace.
Un changement d’autorité en cours de période n’impose pas, à lui seul, de nouvelle homologation.
Renouveler puis décommissionner
Un système bien suivi se renouvelle sans effort documentaire majeur : le comité revient sur les incidents, les évolutions et l’avancement des actions, puis propose un nouvel avis et une nouvelle durée.
En fin de vie, l’homologation prend fin avec le décommissionnement, qui suit la procédure de destruction prévue dès l’origine et dont chaque opération doit pouvoir être prouvée.
Les erreurs que nous rencontrons le plus souvent
Au fil de nos missions, les mêmes difficultés reviennent :
- une autorité trop technique, trop éloignée du métier ou sans le niveau hiérarchique requis ;
- un périmètre mal défini, avec des interconnexions oubliées alors qu’elles demandent leur propre homologation ;
- des analyses de risques génériques, sans scénarios réellement plausibles ;
- la documentation d’un éditeur prise pour argent comptant, comme si une offre « DR » valait homologation ;
- un audit lancé trop tard, dont les écarts ne peuvent plus être corrigés avant la commission ;
- de la documentation rédigée pour la commission plutôt que pour l’exploitation ;
- des spécificités du DR oubliées : procédure de destruction absente, classe de SI non justifiée ou moyens de chiffrement non conformes ;
- une décision rangée dans un tiroir : sans revue annuelle ni suivi du plan d’action, chaque renouvellement repart de zéro.
L’accompagnement ORNISEC
ORNISEC est un prestataire d’accompagnement et de conseil qualifié sur l’ensemble des portées du référentiel PACS, dont le conseil en homologation par l’ANSSI.
Nous accompagnons les organisations tout au long de l’homologation de leur SI DR, sur tout ou partie de la démarche.
Nous intervenons notamment sur :
- le cadrage de la gouvernance et du périmètre ;
- l’analyse de risques EBIOS RM ;
- la matrice de conformité à l’II 901 ;
- la constitution du dossier ;
- l’audit d’homologation ;
- la préparation et l’animation de la commission ;
- le suivi du plan d’action jusqu’au renouvellement.
Qualifiés PASSI et PACS par l’ANSSI, nous intervenons en tiers indépendant et ne commercialisons aucun produit, ce qui garantit à l’autorité un avis objectif.
Conclusion
L’homologation fait peur parce qu’elle est mal connue.
Une fois démystifiée, elle apparaît pour ce qu’elle est : le moment où une organisation regarde ses risques en face et où un responsable choisit de les assumer.
La doctrine de 2025 a rendu la démarche plus lisible et plus proportionnée.
Pour un SI DR, l’exigence de fond reste élevée : conformité aux chapitres II et III et à l’annexe 1 de l’II 901.
Le niveau de démarche, lui, n’est pas imposé par l’instruction : il est arrêté par le comité d’homologation au regard de la criticité et de l’exposition.
Anticipée dès la conception, l’homologation devient un levier de pilotage plutôt qu’un obstacle de fin de projet.
Vous préparez l’homologation de votre SI DR ou son renouvellement ?
Nos équipes sont à votre disposition pour échanger sur votre contexte et vous accompagner dans votre démarche d’homologation.
Auteur : Pape NDAO