Auteur/autrice : Ayoub SABBAR

Expertise en cybersécurité

Certification ISO 27001 : comment mettre en place un SMSI et réussir sa certification ?

La généralisation des outils informatiques, l’interconnexion croissante des systèmes d’information, le développement du Cloud et la digitalisation des activités se sont accompagnés de l’apparition de nouvelles menaces informatiques. Ces menaces évoluent et se sophistiquent parallèlement aux technologies et aux usages. Pour y faire face, les organisations privilégient naturellement la mise en œuvre de solutions techniques…
Read more
Homologation de votre SI DR : ce qu’exige l’II 901

Depuis plusieurs semaines, nous consacrons une série d’articles à démystifier le Système d’Information Diffusion Restreinte. Après les bases du SI DR puis sa déclinaison dans le Cloud, nous abordons aujourd’hui le mot qui crispe le plus nos interlocuteurs : l’homologation. Elle évoque souvent un parcours administratif interminable et une commission qui aurait droit de vie…
Read more

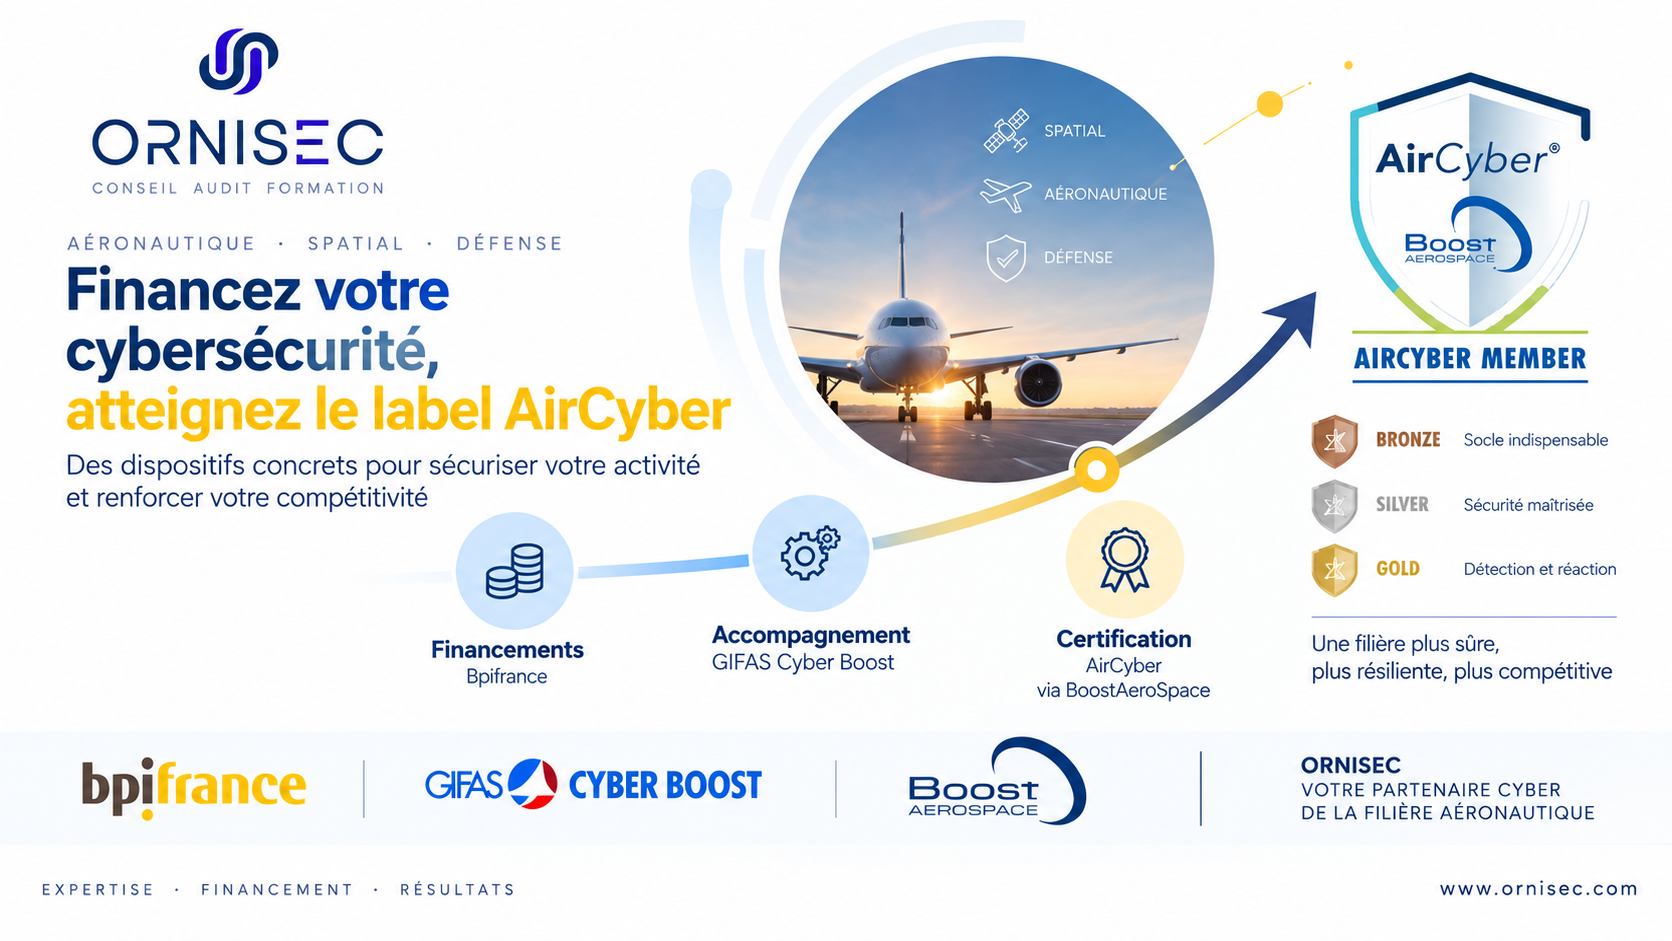
Financement cybersécurité aéronautique, spatial et défense : comment financer son parcours vers le label AirCyber ?

Pour les entreprises de l’aéronautique, du spatial et de la défense, la cybersécurité est devenue un enjeu de compétitivité, de confiance et d’accès aux marchés. Les donneurs d’ordre renforcent progressivement leurs exigences vis-à-vis de leurs fournisseurs et sous-traitants, tandis que les PME et ETI doivent démontrer de manière de plus en plus structurée leur niveau…
Read more

NIS2 : quelles obligations en matière de sensibilisation à la cybersécurité et de phishing ?

NIS2 renforce les exigences de formation et de sensibilisation cyber des salariés, dirigeants et prestataires. Découvrez comment structurer un programme de sensibilisation et de phishing adapté aux risques.

Comment concevoir un SIDR dans un environnement Cloud ? Guide complet pour la conformité II901

Introduction : enjeux du SIDR et du Cloud La montée en puissance des exigences cyber en France et en Europe impose aux organisations de mieux protéger leurs données sensibles, notamment dans des contextes réglementaires stricts. Le Système d’information diffusion restreinte (SIDR) répond à cette nécessité en encadrant l’accès, le traitement et la circulation des informations…
Read more

SI DR : comment mettre en place un Système d’Information Diffusion Restreinte conforme à l’II 901

Introduction : pourquoi le SI DR devient incontournable en cybersécurité Face à la multiplication des cyberattaques, à l’augmentation des exigences réglementaires et à la sensibilité croissante des données manipulées par les organisations, la mise en place d’un Système d’Information Diffusion Restreinte (SI DR ou SIDR) s’impose aujourd’hui comme un standard de sécurité. Que ce soit…
Read more

Cybersécurité en Europe : enjeux, financements et souveraineté – retour terrain d’un échange avec un député européen

Introduction La cybersécurité en Europe est aujourd’hui au cœur des enjeux de souveraineté numérique, de compétitivité économique et de résilience des organisations. À l’occasion d’une rencontre à Rennes avec le Général Christophe Gomart, député au Parlement européen, plusieurs constats majeurs ont émergé sur les défis actuels de l’Union européenne. Cet échange a permis de confronter…
Read more

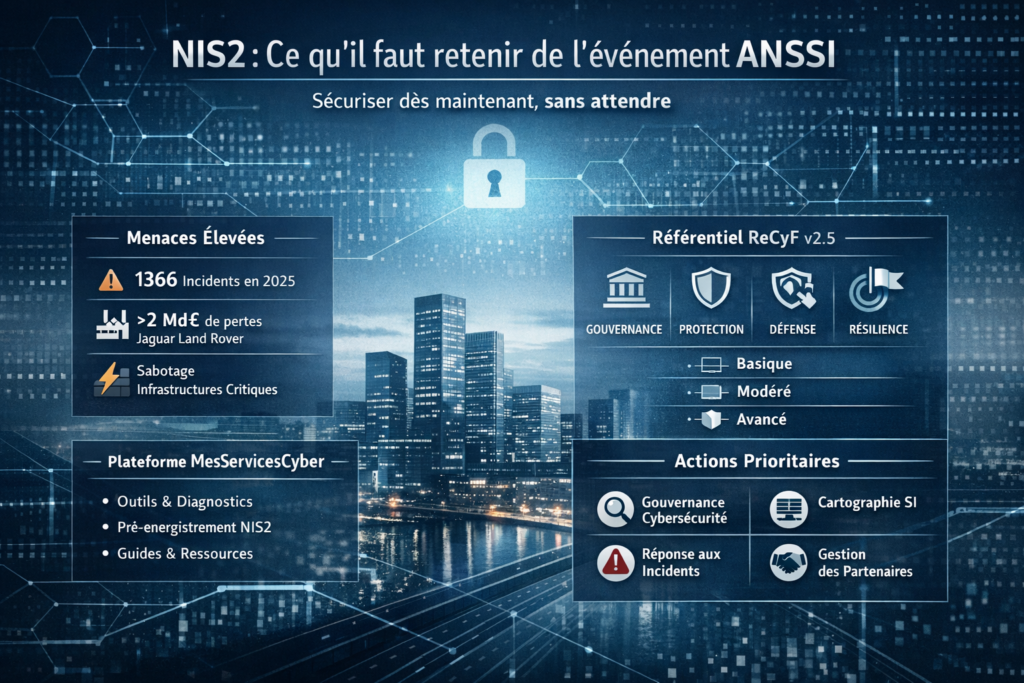
NIS2 : ce qu’il faut vraiment retenir de l’événement ANSSI du 17 Mars 2026

Le 17 mars 2026, l’ANSSI a réuni l’écosystème cybersécurité au Campus Cyber pour un événement clé autour de la directive NIS2. Objectif clair : lancer immédiatement une dynamique de sécurisation à grande échelle, sans attendre la transposition nationale. Voici l’essentiel à retenir — et surtout ce que cela change concrètement pour les organisations. Une position…
Read more

Directive NIS2 et Gouvernance Cybersécurité : ce que change NISv2 pour les dirigeants

La Directive NIS2 marque une évolution majeure dans la manière dont les organisations doivent aborder la gouvernance cybersécurité. Là où la cybersécurité était historiquement perçue comme une problématique technique relevant du RSSI ou de la DSI, la conformité NIS2 place désormais la responsabilité au niveau de l’organe de direction. Pour les dirigeants, le changement est…
Read more

Détection des cyberattaques : pourquoi les organisations détectent trop tard les attaques et comment répondre aux exigences de la Directive NISv2 et de l’ANSSI

Introduction – Détection des cyberattaques et conformité NISv2 : un enjeu stratégique pour les organisations françaises La détection des cyberattaques est aujourd’hui le maillon faible de nombreuses organisations, qu’il s’agisse d’entreprises privées, d’acteurs publics ou d’opérateurs d’importance vitale. Malgré des investissements massifs en outils de sécurité – SIEM, EDR, firewall nouvelle génération, supervision de sécurité…
Read more