ORNISEC, cabinet de cybersécurité à Rennes, à l’honneur dans Le Télégramme
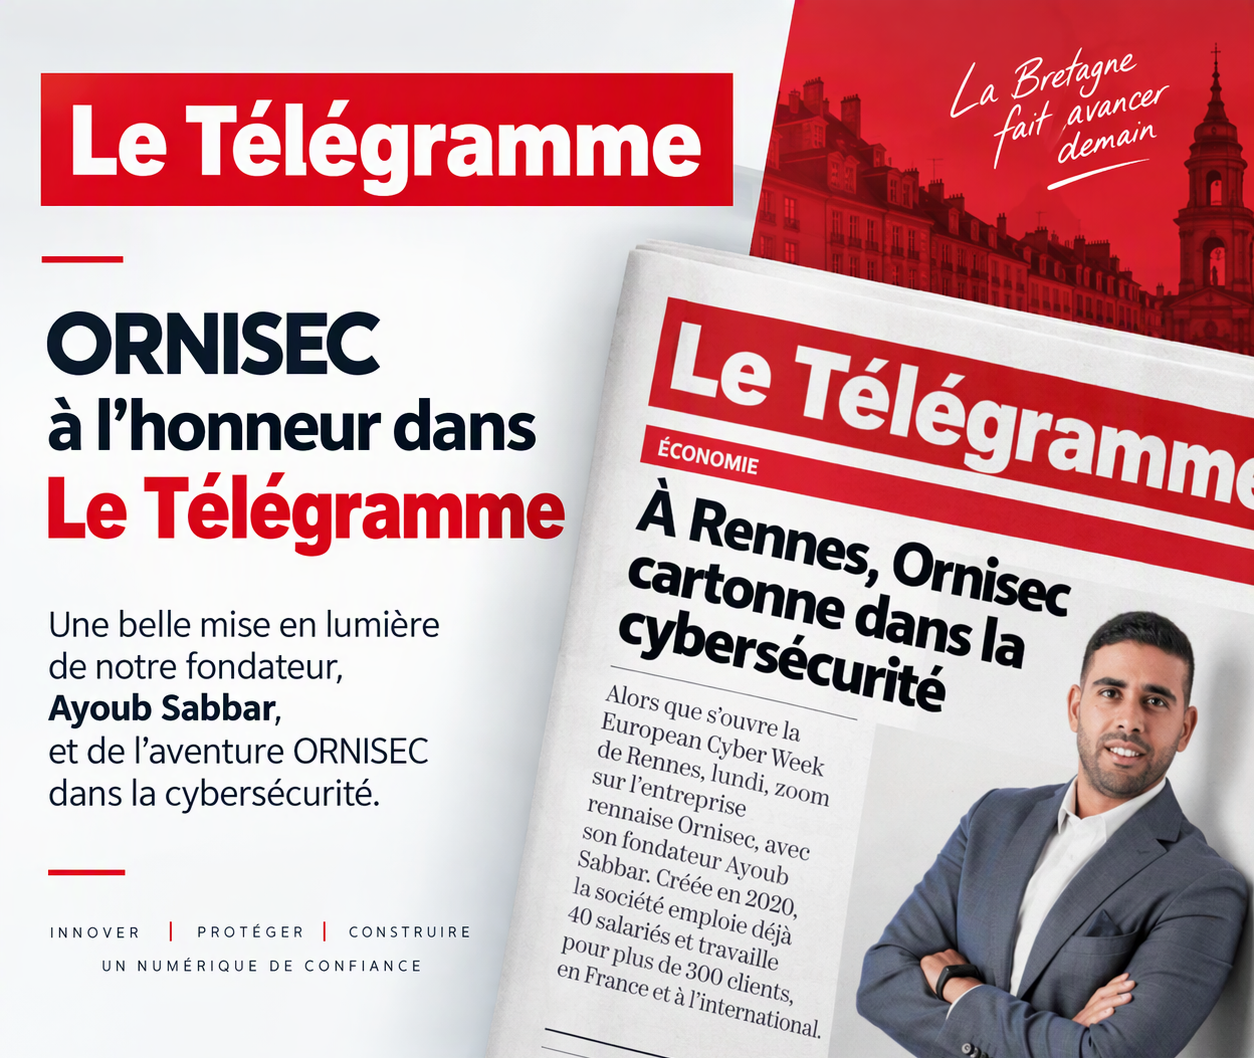
À l’ouverture de la European Cyber Week de Rennes, Le Télégramme a mis en lumière ORNISEC et son fondateur, Ayoub Sabbar. Pour nous, c’est l’occasion de revenir sur ce qui fait la force de notre cabinet de cybersécurité : son expertise en audit, en conseil et en conformité réglementaire, ses qualifications ANSSI et son approche indépendante, centrée sur la protection concrète des organisations.
ORNISEC : un cabinet de cybersécurité rennais en pleine croissance
Créée à Rennes en 2020, ORNISEC compte aujourd’hui une quarantaine de consultants et d’experts. Elle accompagne plus de 300 clients en France et à l’international. En quelques années, l’entreprise s’est imposée comme un acteur de référence de la cybersécurité en Bretagne et au niveau national.
En 2025, ORNISEC a été retenue par le ministère de l’Économie pour intégrer la cinquième promotion d’ETIncelles, le programme qui accompagne les PME les plus prometteuses.
Cette croissance répond à un besoin de plus en plus fort : face à la hausse des cyberattaques (rançongiciels, phishing, intrusions, fuites de données), les entreprises et les organismes publics cherchent un partenaire de confiance pour sécuriser leur système d’information.
Un pure player de la cybersécurité, indépendant des éditeurs
ORNISEC est un pure player de la cybersécurité : nous conseillons, nous auditons et nous accompagnons, mais nous ne vendons pas de logiciels ni de solutions techniques.
Cette indépendance protège nos clients. Nos recommandations sont neutres, sans conflit d’intérêts et adaptées à leurs besoins réels, à leur budget et à leur niveau de maturité.
Qualifications ANSSI : le plus haut niveau d’exigence
Dès sa création, ORNISEC a fait un choix stratégique : obtenir les certifications et qualifications de l’ANSSI (Agence nationale de la sécurité des systèmes d’information). Parmi les quelque 3 000 sociétés de cybersécurité en France, seule une poignée les détient toutes.
Pour nos clients, en particulier les opérateurs d’importance vitale (OIV), les opérateurs de services essentiels (OSE), les entités soumises à NIS2 et les acteurs publics, c’est la garantie de prestations conformes aux exigences de l’État en matière de sécurité, de méthodologie et de confidentialité.
Nos expertises en cybersécurité
Audit de cybersécurité et test d’intrusion (pentest)
Notre équipe d’auditeurs réalise des audits de sécurité complets pour identifier vos vulnérabilités avant qu’un attaquant ne les exploite :
- tests d’intrusion externes, internes et applicatifs (web, mobile, API) ;
- audits d’architecture et de configuration (Active Directory, cloud, réseau) ;
- audits organisationnels et audits de code source ;
- audits de sécurité des systèmes industriels (OT / SCADA) ;
- campagnes de phishing simulé et tests d’ingénierie sociale.
Chaque audit donne lieu à un rapport clair, avec une synthèse pour la direction et un plan de remédiation priorisé.
Conseil en cybersécurité et RSSI externalisé
Toutes les organisations n’ont pas les moyens de recruter un responsable de la sécurité des systèmes d’information à temps plein. Avec notre offre de RSSI externalisé (RSSI à temps partagé), vous disposez d’un expert dédié qui pilote votre stratégie de cybersécurité :
- définition de la politique de sécurité du système d’information (PSSI) ;
- analyse de risques avec la méthode EBIOS Risk Manager ;
- feuille de route cybersécurité et suivi des plans d’action ;
- gouvernance, indicateurs et reporting auprès de la direction.
Conformité réglementaire : NIS2, ISO 27001, DORA, Part-IS, RGPD
La réglementation en cybersécurité se renforce. ORNISEC vous accompagne de l’état des lieux jusqu’à la mise en conformité :
- directive NIS2 : analyse d’écart, plan de mise en conformité et accompagnement des entités essentielles et importantes ;
- ISO 27001 : mise en place d’un SMSI, audit interne et préparation à la certification ;
- DORA pour le secteur financier ;
- Part-IS pour le secteur aérien ;
- SecNumCloud, HDS et exigences sectorielles ;
- RGPD et protection des données personnelles.
Homologation de sécurité des systèmes d’information
Nous accompagnons les administrations, les collectivités, les établissements publics et les industriels de défense dans l’homologation de sécurité de leurs systèmes (RGS, IGI 1300, II 901, classes 1 à 3) : analyse de risques, dossier d’homologation, audits et préparation de la commission.
Gestion de crise cyber et réponse à incident
En cas de cyberattaque, chaque heure compte. ORNISEC vous aide à gérer la crise cyber : organisation de la cellule de crise, coordination de la réponse à incident et retour à une activité normale. Nous vous aidons aussi à vous préparer en amont, avec des plans de continuité (PCA) et de reprise d’activité (PRA) et des exercices de crise.
Sensibilisation et formation à la cybersécurité
Le facteur humain reste la principale porte d’entrée des cyberattaquants. Comme le souligne Ayoub Sabbar, c’est le maillon faible. Nos programmes de sensibilisation à la cybersécurité et de formation s’adressent aux collaborateurs, aux managers, aux comités de direction et aux équipes techniques. Ils permettent d’ancrer durablement les bons réflexes.
Une expertise reconnue dans les secteurs stratégiques
ORNISEC est leader de la cybersécurité dans le secteur aérien en France et accompagne plus de 50 aéroports. Le cabinet intervient aussi dans de nombreux secteurs sensibles :
- santé et établissements hospitaliers ;
- banque, finance et assurance ;
- énergie et industrie ;
- agroalimentaire ;
- défense et industrie aéronautique ;
- ports et transports ;
- établissements publics, collectivités territoriales et ministères ;
- logement social et habitat.
Cette connaissance des métiers nous permet d’adapter chaque mission aux contraintes opérationnelles et réglementaires de nos clients.
Une présence nationale et internationale
Basée à Rennes, au cœur de l’écosystème cyber breton, ORNISEC intervient partout en France. Elle est aussi présente à Rabat pour accompagner ses clients en Afrique (Maroc, Tunisie, Nigeria…) et développe ses activités au Moyen-Orient puis sur le continent américain.
Notre ambition : dépasser les 100 collaborateurs d’ici 2030, répartis dans les plus grandes métropoles françaises et dans des agences à l’international. Pour y parvenir, nous misons sur une approche pragmatique fondée sur des partenariats locaux.
Questions fréquentes
Pourquoi choisir un prestataire de cybersécurité qualifié ANSSI ?
Un prestataire qualifié par l’ANSSI a été évalué sur ses compétences, sa méthodologie et la confidentialité de ses prestations. C’est un gage de confiance, souvent exigé par les marchés publics et les entités soumises à NIS2.
Qu’est-ce qu’un RSSI externalisé ?
C’est un expert en sécurité de l’information mis à disposition à temps partagé. Il pilote la cybersécurité de votre organisation sans les coûts d’un recrutement à temps plein.
Mon entreprise est-elle concernée par NIS2 ?
La directive NIS2 étend les obligations de cybersécurité à des milliers d’entités dans de nombreux secteurs. Un diagnostic NIS2 permet de déterminer rapidement votre statut et vos obligations.
Quelle est la différence entre un audit de sécurité et un test d’intrusion ?
L’audit évalue de manière globale le niveau de sécurité (organisation, architecture, configurations). Le test d’intrusion simule une attaque réelle pour vérifier si des vulnérabilités peuvent être exploitées.
Merci au Télégramme et à nos clients
Merci au Télégramme pour cette mise en lumière. Merci aussi à nos clients et partenaires pour leur confiance, et à nos équipes pour leur engagement au quotidien.
Retrouvez l’article complet dans Le Télégramme, rubrique Économie.
Vous cherchez un cabinet de cybersécurité ?
Audit de sécurité, test d’intrusion, RSSI externalisé, conformité NIS2 ou ISO 27001, homologation, gestion de crise : les experts ORNISEC vous accompagnent.
👉 Contactez-nous pour échanger sur votre projet cybersécurité.